






使用 escapeshellarg() 对命令参数进行严格包裹是修复 php8.1 命令注入漏洞的最有效手段,它能确保输入内容被当作纯字符串处理,从而阻断恶意代码拼接。在调用 shell_exec、exec 或 system 等函数时,务必对所有外部传入的变量执行此操作,避免直接拼接用户输入。若业务允许,强烈建议优先使用 splfileobject 或第三方库替代系统命令调用,从根本上消除注入风险。

escapeshellarg() 如何隔离危险字符
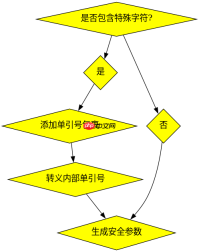
该函数通过单引号包裹输入并转义内部单引号,使特殊字符失去命令解释器的解析能力。例如输入 ; rm -rf / 会被转换为 '; rm -rf /',系统仅将其视为文件名而非指令序列。这种机制强制 Shell 将参数视为数据,彻底切断命令注入路径。
$user_input = $_GET['filename'];
$safe_arg = escapeshellarg($user_input);
$command = "cat $safe_arg";
system($command); // 安全执行
未转义输入导致的命令拼接风险
当直接使用 . 运算符拼接用户输入到命令字符串时,Shell 会解析其中的分号、管道符或反引号。攻击者可利用 | ls 或 && whoami 注入额外指令,导致服务器权限泄露或数据删除。这种漏洞常见于日志处理、文件搜索等场景,因开发者误以为输入仅为普通文本而忽视过滤。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。

$unsafe_cmd = "cat " . $_GET['file'];
system($unsafe_cmd); // 危险:若 file=\"| cat /etc/passwd\" 则执行 cat /etc/passwd
基于 $_GET['cmd'] 输入的具体验证问题
当 $_GET['cmd'] 值为 test; id 时,未转义版本将输出当前用户 ID,而转义版本仅尝试打开名为 test; id 的文件并返回错误。这证明 escapeshellarg() 能有效阻止分号后的命令执行,确保只有合法文件路径被处理。开发者应始终检查此类边界输入的实际行为,而非依赖假设。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






