






修复php 8.0反序列化漏洞的核心做法是禁用全局自动加载并配置白名单,具体通过调用 spl_autoload_functions() 清空现有注册函数,再使用 spl_autoload_register() 仅注册针对特定类的加载逻辑。这样做能确保只有受信任的类被实例化,从而阻断攻击者利用任意类进行恶意操作的途径。

如何彻底关闭全局自动加载机制
要切断漏洞利用链,必须移除所有已注册的自动加载器。在PHP中,可以通过遍历并注销 spl_autoload_functions() 返回的所有回调来实现。这一步骤会使得任何未显式包含或注册的类都无法被自动实例化,这是防御反序列化攻击的第一道防线。
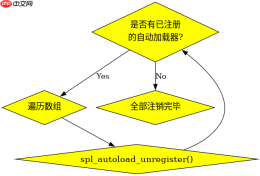
// 获取当前所有自动加载函数
$autoloaders = spl_autoload_functions();
// 逐个注销它们
foreach ($autoloaders as $autoloader) {
    spl_autoload_unregister($autoloader);
}
如何建立安全的白名单加载策略
在清空全局加载器后,需要为业务所需的类重新注册加载器。最佳实践是创建一个映射表,将类名与文件路径绑定,仅在 spl_autoload_register 的回调中检查该类是否在白名单内。如果不在,则直接抛出异常或忽略,防止加载未知类。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
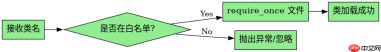
$whitelist = ['User', 'Product'];
spl_autoload_register(function ($class) use ($whitelist) {
    if (in_array($class, $whitelist)) {
        require_once __DIR__ . '/classes/' . $class . '.php';
    }
});
当输入数据包含不可信类名时会发生什么
如果攻击者尝试在反序列化字符串中注入一个不在白名单中的类(例如 MaliciousClass),由于全局自动加载已被禁用且白名单校验严格,程序将无法找到该类的定义。此时,PHP通常会触发 ClassNotFoundException 或类似的致命错误,导致反序列化过程失败,从而保护了系统安全。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





