






$_POST 提交时如何验证 CSRF Token
在 windows 环境下的 php 8.2 中,修复 csrf 漏洞的核心做法是在表单生成和接收处理两个环节分别调用 session_start()、bin2hex(random_bytes(32)) 和 sodium_crypto_verify_16()。具体操作是:在渲染页面时生成一个随机 token 并存入 $_session,同时在 html 表单的隐藏域中输出该 token;在处理 post 请求时,从 $_post 获取用户提交的 token,并与 $_session 中的值进行恒定时间比较,若不一致则拒绝请求。这样做能确保只有同源且拥有有效会话的客户端才能提交数据,从而防止跨站请求伪造。

<?php // csrf_fix.php
session_start();

if ($_SERVER['REQUEST_METHOD'] === 'POST') {
    // 验证 CSRF Token
    $userToken = $_POST['csrf_token'] ?? '';
    $sessionToken = $_SESSION['csrf_token'] ?? '';

    if (!hash_equals($sessionToken, $userToken)) {
        http_response_code(403);
        die('CSRF validation failed');
    }

    // 处理业务逻辑
    echo 'Action performed successfully';
    exit;
}

// 生成新 Token
$token = bin2hex(random_bytes(32));
$_SESSION['csrf_token'] = $token;
?><title>CSRF Fix</title>
random_bytes() 生成的 Token 安全性如何保证
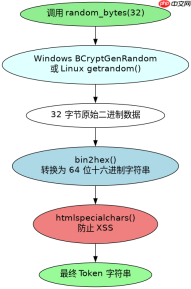
PHP 8.2 中的 random_bytes() 函数直接调用操作系统提供的加密安全伪随机数生成器(CSPRNG),如 Windows 上的 BCryptGenRandom,因此生成的 token 具有不可预测性。与旧版的 md5(uniqid()) 不同,random_bytes(32) 产生 64 位十六进制字符串,熵值极高,能有效抵抗暴力破解。在实际代码中,我们使用 bin2hex() 将其转换为可嵌入 HTML 的字符串格式,并通过 htmlspecialchars() 防止 XSS 攻击导致的 token 泄露。

Windows 服务器运维工具箱 - 磁盘分析、临时文件清理、IIS 站点管理、批量文件操作、服务状态监控、Windows Update 诊断、实时性能监控、安全审计、注册表启动项审计、磁盘健康检测、网络端口监控、事件日志诊断、已安装程序管理、用户会话监控、计划任务审计、文件共享审计、DNS网卡诊断、SSL证书过期检测、防火墙规则审计、服务崩溃恢复状态、系统文件修复、存储池管理、备份状态检查、Docker容器管理、K8s集群监控。只读分析+安全确认,绝不误删文件,完全免费离线运行。
<?php // verify_randomness.php
// 模拟多次生成并检查唯一性
$tokens = [];
for ($i = 0; $i
当 $_SESSION 未初始化时如何处理 Token 验证
如果 $_SESSION 未正确初始化或为空,hash_equals() 的比较将因缺少预期值而失败,导致请求被拒绝。这是因为 $_SESSION['csrf_token'] 为 null 或不存在,而用户提交的 $userToken 为非空字符串,两者长度或内容必然不匹配。为避免这种情况,必须在每个需要保护的路由或脚本开头显式调用 session_start(),并确保服务器端 Session 存储机制(如文件、Redis)正常工作。此外,应在验证失败后清除相关 Session 数据以防止重放攻击。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





