






php 8.0 官方并未发布针对所谓“xss跨站脚本漏洞”的紧急安全补丁,因为 xss 属于应用层逻辑缺陷而非语言运行时漏洞。要修复此类问题,开发者必须在代码中显式调用 htmlspecialchars() 函数对输出到 html 上下文的数据进行转义,并设置 ent_quotes 和 utf-8 编码参数。

htmlspecialchars() 如何防止 XSS 攻击
该函数通过将特殊字符转换为 HTML 实体来阻止浏览器执行恶意脚本。当输入包含尖括号或引号时,它会将其替换为对应的实体字符串,从而确保数据仅作为文本显示而非可执行代码。
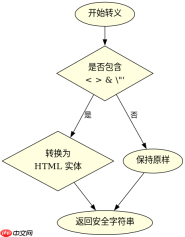
<?php $user_input = '<script>alert(1)';
$safe_output = htmlspecialchars($user_input, ENT_QUOTES, 'UTF-8');
echo $safe_output;
?>
预期结果:<script>alert(1)</script>
不同编码设置对转义效果的影响
编码参数的选择直接影响转义的完整性。使用 UTF-8 可以正确处理多字节字符,而省略此参数可能导致在某些旧版本 PHP 中产生截断错误,进而被绕过。同时,ENT_QUOTES 标志确保单引号和双引号均被转义,防止属性注入。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
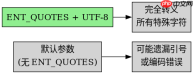
<?php $input = "'";
$default = htmlspecialchars($input);
$secure = htmlspecialchars($input, ENT_QUOTES, 'UTF-8');
echo "Default: " . $default . "<br>";
echo "Secure: " . $secure;
?>
预期结果:Default 输出空字符串(因未指定编码可能被视为无效),Secure 输出 '
未转义直接输出导致的实际漏洞表现
如果直接将用户输入通过 echo 输出到 HTML 页面,浏览器会解析其中的标签。例如,输入 test 会使文本变粗,而输入
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





