






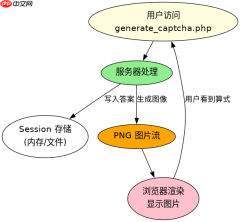
php生成算术验证码并校验答案的核心在于服务端会话管理与随机数控制。具体做法是调用 session_start() 初始化会话,利用 mt_rand() 生成两个操作数和运算符,将计算结果存入 $_session 中,同时输出包含算式的图片。校验时,对比用户提交的表单数据与 $_session 中存储的值,验证通过后销毁或更新会话以防止重放攻击。

如何生成包含算式的验证码图片
使用 PHP 内置的 GD 库可以创建图像资源,通过 imagecreatetruecolor() 定义画布大小,利用 imagestring() 或 imagettftext() 将生成的算式绘制到画布上,最后设置响应头为 image/png 输出二进制流。
<?php // 开启会话以保存验证码结果
session_start();

// 1. 生成随机数字和运算符
$num1 = mt_rand(1, 10);
$num2 = mt_rand(1, 10);
$operators = ['+', '-', '*'];
$op = $operators[mt_rand(0, count($operators) - 1)];

// 2. 计算正确答案并存入 Session
$answer = eval("return {$num1} {$op} {$num2};");
$_SESSION['captcha_answer'] = $answer;

// 3. 构建算式字符串
$captcha_code = "{$num1} {$op} {$num2} = ?";

// 4. 创建图像资源
$width = 150;
$height = 40;
$image = imagecreatetruecolor($width, $height);

// 5. 填充背景色 (白色)
$bg_color = imagecolorallocate($image, 255, 255, 255);
imagefill($image, 0, 0, $bg_color);

// 6. 绘制文字 (黑色)
$text_color = imagecolorallocate($image, 0, 0, 0);
// 使用系统字体,需确保服务器有对应字体文件,否则回退到内置小字体
// 这里为了通用性演示使用内置字体 5
imagestring($image, 5, 20, 10, $captcha_code, $text_color);

// 7. 添加干扰点
for ($i = 0; $i < 50; $i++) {
    $noise_color = imagecolorallocate($image, mt_rand(150, 255), mt_rand(150, 255), mt_rand(150, 255));
    imagesetpixel($image, mt_rand(0, $width), mt_rand(0, $height), $noise_color);
}

// 8. 输出图片
header('Content-Type: image/png');
imagepng($image);
imagedestroy($image);
?>
上述代码执行后,浏览器会直接显示一张包含如 “3 + 5 = ?” 的图片。每次刷新页面,mt_rand() 都会产生新的数值,$_SESSION['captcha_answer'] 也会随之更新。干扰点的加入增加了机器识别的难度,但核心逻辑仍依赖于服务端的 $_SESSION 变量。
如何在前端展示并校验用户输入
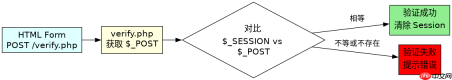
前端 HTML 表单需包含一个文本输入框用于填写答案,以及一个 img 标签指向生成验证码的 PHP 脚本。提交表单后,后端接收 POST 数据,将其与 $_SESSION 中的值进行严格比对,匹配成功则视为有效,否则提示错误。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
<!-- index.html -->


    <meta charset="UTF-8"><title>算术验证码示例</title>
<?php // verify.php
session_start();

if ($_SERVER['REQUEST_METHOD'] === 'POST') {
    // 获取用户输入
    $user_input = trim($_POST['captcha_input']);

    // 检查 Session 中是否存在答案
    if (!isset($_SESSION['captcha_answer'])) {
        die('验证码已过期,请刷新页面重试。');
    }

    // 获取正确答案
    $correct_answer = $_SESSION['captcha_answer'];

    // 严格比较类型和值,防止类型转换漏洞
    if ((string)$user_input === (string)$correct_answer) {
        echo '验证成功!';
        // 验证成功后,通常应销毁该次验证码以防重放
        unset($_SESSION['captcha_answer']);
    } else {
        echo '验证失败,请重新输入。';
    }
} else {
    header('Location: index.html');
    exit;
}
?>
在 verify.php 中,关键步骤是对 $user_input 和 $correct_answer 进行强类型比较。由于 eval() 可能返回整数或浮点数,而表单提交的数据始终是字符串,因此使用 (string) 强制转换或 === 运算符能确保安全性。点击“换一张”链接通过追加随机参数刷新 img 标签,触发 generate_captcha.php 重新生成新的算式和 Session 值。
Session 丢失或并发请求会导致什么结果
当用户禁用 Cookie 或未正确配置 Session 路径时,$_SESSION 无法持久化,导致每次请求都视为新会话,校验必然失败。此外,若多个标签页同时请求验证码,后生成的算式会覆盖前一个,造成先打开页面的用户无法使用旧算式验证。
针对并发覆盖问题,可在生成验证码时将算式存入数组索引,如 $_SESSION['captchas'][uniqid()],并在前端传递该 ID。校验时根据 ID 提取对应答案并删除,从而支持多标签页独立验证。对于 Session 丢失,可改用 Token 机制或 Redis 存储验证码,不依赖默认 Cookie 行为,确保在复杂网络环境下的可用性。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





