






PHP验证码校验函数用hash_equals比较代码怎么写
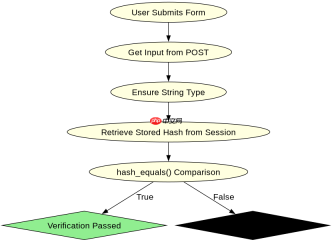
使用 hash_equals() 进行验证码校验时,核心做法是将用户提交的验证码与服务器端存储的原始验证码分别传入该函数进行比较。由于 hash_equals() 要求两个参数长度必须一致且类型均为字符串,因此若验证码可能为空或类型不符,需先确保其符合预期格式。这样做能有效防止时序攻击(timing attack),确保在验证失败时消耗的时间与成功时一致。

如何生成并存储安全的验证码哈希值
要配合 hash_equals() 使用,不能直接存储明文验证码,而应先生成随机字符串并使用 bin2hex(random_bytes()) 生成一个固定长度的十六进制哈希串作为“密钥”或“凭证”。这个生成的字符串将存储在 Session 中,用于后续与用户输入进行比对。此步骤确保了即使数据库泄露,攻击者也无法直接获取可用于伪造的明文验证码。
<?php session_start();

// 1. 生成随机字节 (例如 32 字节)
$randomBytes = random_bytes(32);

// 2. 转换为十六进制字符串,作为存储的凭证
$storedHash = bin2hex($randomBytes);

// 3. 存入 Session
$_SESSION['captcha_hash'] = $storedHash;

// 4. 可选:将人类可读的验证码显示给用户(如果业务需要)
// 这里简单演示,实际通常结合图片生成库
$humanReadableCaptcha = strtoupper(substr(str_shuffle('ABCDEFGHJKLMNPQRSTUVWXYZ23456789'), 0, 5));
$_SESSION['captcha_human'] = $humanReadableCaptcha;

// 输出供测试查看
echo "Stored Hash: " . $storedHash . "\n";
echo "Human Code: " . $humanReadableCaptcha . "\n";
?>
如何正确接收并验证用户输入的验证码
在用户提交表单后,获取用户输入的验证码字符串,并调用 hash_equals() 将其与 Session 中存储的哈希值进行比对。如果比对结果为真,则验证通过;否则验证失败。需要注意的是,hash_equals() 对输入类型敏感,如果用户输入为空或非字符串,应先进行类型转换或过滤,避免抛出警告或错误。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
<?php session_start();

// 模拟用户提交的数据
$userInput = $_POST['captcha_code'] ?? '';

// 确保输入是字符串,防止类型错误
if (!is_string($userInput)) {
    $userInput = (string) $userInput;
}

// 检查 Session 中是否存在存储的哈希
if (!isset($_SESSION['captcha_hash'])) {
    die("Session expired or not set.");
}

$storedHash = $_SESSION['captcha_hash'];

// 执行安全比较
if (hash_equals($storedHash, $userInput)) {
    echo "Verification Successful!\n";
    // 清除已使用的验证码,防止重放攻击
    unset($_SESSION['captcha_hash']);
} else {
    echo "Verification Failed.\n";
}
?>
当用户输入为空或类型不匹配时 hash_equals 的行为
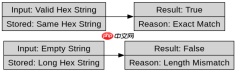
当用户输入为空字符串或类型非字符串时,hash_equals() 的行为取决于 PHP 版本和具体实现。在较新的 PHP 版本中,如果传入的类型不是字符串,可能会触发警告或返回 false。为了健壮性,应在调用前确保两个参数都是字符串类型。如果用户未输入任何内容,hash_equals() 会将空字符串与存储的长哈希串进行比较,由于长度不一致,会立即返回 false,不会造成时序泄露风险,但逻辑上应视为验证失败。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





