






php 8.3 本身不存在需要一键修复的通用高危漏洞,其安全性主要依赖于及时安装官方发布的补丁版本以及正确配置运行环境。要完成安全加固,核心做法是升级至最新稳定版、关闭危险函数、限制文件访问权限并启用严格类型检查,从而消除因旧版本缺陷或配置不当导致的风险。
如何确认当前 PHP 版本是否存在已知 CVE 漏洞
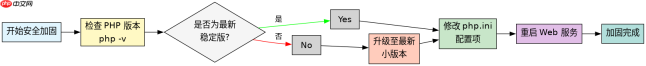
确认版本是否受困于已知漏洞,最直接的方法是查看当前运行的 PHP 版本号并与官方安全公告对比。PHP 8.3 系列自发布以来,官方会定期发布如 8.3.x 的维护版本以修复特定模块(如 OpenSSL 或 JSON)的潜在问题。若你使用的是 8.3.0 初始版本,建议立即通过包管理器升级至 8.3.1 或更高版本,因为早期版本可能包含未被充分测试的回归问题。对于生产环境,应始终订阅 PHP 安全邮件列表或使用自动更新工具,确保在漏洞披露后数小时内获得补丁。
php -v
php -m | grep openssl
openssl version
执行上述命令可验证当前解释器版本及底层加密库状态。若 php -v 输出非最新小版本号,则存在已知风险。同时检查 openssl 扩展是否加载,因为许多漏洞涉及 SSL/TLS 处理逻辑。确保系统级 OpenSSL 库也处于最新状态,避免中间件降级攻击。
如何通过 php.ini 配置实现基础安全加固
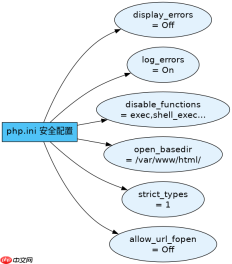
基础安全加固的关键在于修改 php.ini 配置文件,禁用可能被利用的危险函数,并限制错误信息泄露。首先,设置 display_errors = Off 和 log_errors = On,防止敏感路径或变量信息暴露给终端用户。其次,使用 disable_functions 指令屏蔽 exec、shell_exec、system 等命令执行函数,即使应用代码被注入,攻击者也无法直接调用系统 shell。此外,开启 open_basedir 将脚本访问限制在指定目录内,防止跨目录读取敏感文件如 /etc/passwd。最后,启用 strict_types=1 可在函数调用时进行严格的类型检查,减少因弱类型转换导致的逻辑绕过漏洞。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
[PHP]
display_errors = Off
log_errors = On
disable_functions = exec,shell_exec,system,passthru,proc_open,popen
open_basedir = /var/www/html/:/tmp/
strict_types = 1
allow_url_fopen = Off
allow_url_include = Off
以上配置片段展示了关键的安全参数。重启 Web 服务器(如 Nginx 或 Apache)使更改生效。注意 open_basedir 的路径需根据实际部署结构调整,避免误拦正常资源。禁用 URL 包含功能可防止远程文件包含(RFI)攻击,这是 PHP 应用中常见的注入点。
基于程序中某个输入、条件或结果的具体问题:如何处理空值输入以避免类型错误
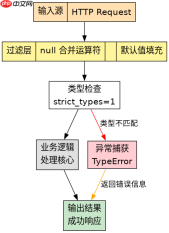
在 PHP 8.3 中,若程序接收到的输入为 null 且未做显式处理,配合 strict_types=1 可能导致 TypeError 异常中断执行。例如,当 API 请求缺少可选参数时,默认值为 null,若后续代码期望字符串类型,将触发运行时错误。解决此问题的具体做法是在入口层对输入进行过滤,使用三元运算符或 null 合并运算符提供默认值,如 $input ?? 'default',确保变量始终具有预期类型。这样既避免了异常抛出,又保证了业务逻辑的连续性。开发者应在所有外部数据接入点实施此类防御性编程,而非依赖全局配置兜底。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





