






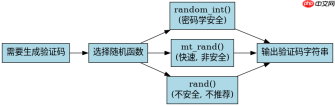
在php中生成验证码时,应优先选择 random_int() 函数,若环境受限则选 mt_rand(),绝对避免使用 rand()。random_int() 提供密码学安全的随机数,能有效防止验证码被预测;mt_rand() 基于梅森旋转算法,速度快且分布均匀,适合非安全敏感场景;而 rand() 在不同系统上实现不同,安全性低且性能差。具体做法是:调用 random_int(0, 9999) 生成四位数字验证码,或结合字符集用 random_int 选取字符拼接字符串。
rand() 与 mt_rand() 的性能和安全性差异是什么
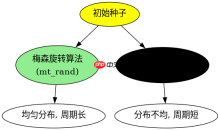
rand() 是标准库函数,底层依赖 C 语言的 rand(),其随机性受种子影响大,且在 PHP 7.1+ 中已被 mt_rand() 别名化但行为未变,存在可预测风险;mt_rand() 使用梅森旋转算法,周期长、分布更均匀,速度比 rand() 快约四倍,但仍非密码学安全。对于验证码这种需防暴力破解的场景,两者均不够理想,但若必须二选一,mt_rand() 是更优解。
<?php // 使用 mt_rand 生成 4 位数字验证码
$code = '';
for ($i = 0; $i < 4; $i++) {
    $code .= mt_rand(0, 9);
}
echo 'MT Rand Code: ' . $code . PHP_EOL;

// 对比 rand
$code2 = '';
for ($i = 0; $i < 4; $i++) {
    $code2 .= rand(0, 9);
}
echo 'Rand Code: ' . $code2 . PHP_EOL;
?>
运行上述代码,预期输出两组不同的四位数字字符串。由于 mt_rand 算法特性,其序列重复周期远大于 rand,在短时间多次调用时,mt_rand 产生连续相同值的概率更低。注意:此代码仅用于演示差异,实际生产环境不应使用。
如何正确实现一个安全的验证码生成逻辑
安全验证码的核心是使用密码学安全的随机源。PHP 7.0+ 提供了 random_int() 函数,它封装了操作系统的加密随机源(如 /dev/urandom 或 CryptGenRandom),确保输出不可预测。实现步骤包括:定义字符集(数字、大小写字母)、使用 random_int 在字符集长度范围内生成索引、拼接成最终字符串。该方法能有效抵御彩虹表攻击和随机数预测攻击。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。

<?php function generateSecureCode($length = 6) {
    $chars = '0123456789abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ';
    $maxIndex = strlen($chars) - 1;
    $code = '';
    for ($i = 0; $i < $length; $i++) {
        // 使用 random_int 确保密码学安全
        $index = random_int(0, $maxIndex);
        $code .= $chars[$index];
    }
    return $code;
}

echo 'Secure Code: ' . generateSecureCode() . PHP_EOL;
?>
该程序每次运行都会输出一个由字母和数字组成的6位随机字符串。由于 random_int 的不可预测性,即使攻击者获取前几次生成的验证码,也无法推断下一次的值。这是目前 PHP 中生成验证码推荐的标准做法。
当字符集包含特殊符号时,random_int 如何处理边界情况
当字符集包含特殊符号(如 @#$%)时,random_int(0, $maxIndex) 依然能正确处理,因为 $maxIndex 是基于实际字符集长度动态计算的。只要确保 $maxIndex 不小于0且不超过整数最大值,random_int 就能均匀地从整个字符集中选取字符。例如,若字符集为 'abc@#', 长度为5,则 $maxIndex 为4,random_int(0, 4) 会等概率返回0到4之间的整数,对应字符 'a', 'b', 'c', '@', '#'。不会出现越界或遗漏。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






