






微软更新tls套件导致旧环境php发smtp中断,根本原因是服务器强制要求tls 1.2或更高版本,而旧版openssl库默认仅支持tls 1.0/1.1。解决方法是升级系统openssl至1.1.1或3.0版本,并重新编译安装php以链接新版库。升级后需确保php配置中启用了相应的tls协议支持,即可恢复smtp连接。

如何检查当前OpenSSL和PHP支持的TLS版本
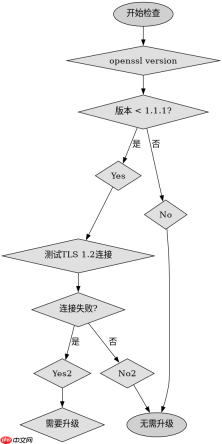
在升级前,需要确认当前环境的OpenSSL版本以及PHP实际支持的TLS协议。通过运行`openssl version`命令可以查看系统安装的OpenSSL主版本。如果输出显示为1.0.2或更早版本,则很可能不支持TLS 1.2。同时,可以使用PHP脚本测试当前SMTP连接的兼容性,例如尝试连接一个已知支持TLS 1.2的邮件服务器,观察是否抛出SSL错误。
echo openssl_version();
$ctx = stream_context_create(array('ssl' => array('verify_peer' => false, 'crypto_method' => STREAM_CRYPTO_METHOD_TLSv1_2_CLIENT)));
$fsock = fsockopen('smtp.example.com', 587, $errno, $errstr, 30, $ctx);
上述代码首先打印当前OpenSSL版本,然后尝试使用`STREAM_CRYPTO_METHOD_TLSv1_2_CLIENT`建立连接。如果连接成功,说明当前PHP已支持TLS 1.2;如果失败,则表明需要升级底层库。注意,`stream_context_create`中的参数直接决定了使用的加密方法,这是排查问题的关键步骤。
如何在Linux环境下升级OpenSSL并重新编译PHP
对于大多数Linux发行版,可以通过包管理器直接升级OpenSSL,但PHP通常需要重新编译才能链接到新版本。以CentOS为例,先安装EPEL源并使用`yum install openssl-devel`获取开发头文件。接着下载PHP源码,执行`./configure --with-openssl=/usr/local/openssl`指向新安装的OpenSSL路径。编译过程中,确保`--enable-sockets`和`--with-mysqli`等依赖项正确配置,最后运行`make && make install`完成安装。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。

# 安装依赖
yum install -y gcc make autoconf openssl-devel
# 下载并解压PHP源码
tar -xzf php-8.0.tar.gz
cd php-8.0
# 配置编译选项
./configure --prefix=/usr/local/php --with-openssl=/usr/local/ssl --enable-fpm
# 编译并安装
make -j$(nproc)
make install
这段脚本展示了从安装依赖到配置编译的完整流程。关键点在于`--with-openssl`参数必须指向包含最新头文件和库文件的目录。如果系统自带OpenSSL无法替换,建议将新版OpenSSL编译安装到自定义路径如`/usr/local/ssl`,并在PHP配置时指定该路径。编译完成后,重启Web服务器或PHP-FPM服务,使新库生效。
升级后如何验证SMTP连接恢复正常
升级完成后,必须验证PHP是否能正确使用新的TLS协议发送邮件。编写一个简单的PHP脚本,使用`mail()`函数或PHPMailer类向本地或外部SMTP服务器发送测试邮件。重点检查日志中是否出现SSL握手错误或协议不匹配警告。如果发送成功,说明升级有效;如果仍失败,需检查防火墙规则或邮件服务器的端口配置。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





