






在thinkphp框架中生成验证码,核心是调用内置的 verify 类实例化对象并执行 entry() 方法。具体做法是在控制器中创建一个专门用于输出验证码图片的方法,该方法内实例化 think\captcha\captcha(tp6/8)或 think\verify(tp5),配置参数后直接返回响应。浏览器访问该接口即可获取验证码图像,前端通过 src 属性指向此接口地址进行展示。

如何在前端页面中正确引用并刷新验证码?
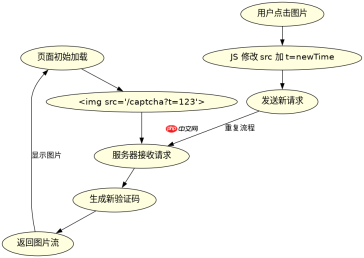
前端引用验证码的关键在于将 src 属性设置为后端生成的验证码接口URL。由于浏览器会对相同URL的请求进行缓存,导致验证码图片不更新,因此必须在URL后附加随机参数(如时间戳或随机数)以强制刷新。同时,为了提升用户体验,通常会在点击图片时触发JavaScript事件,重新请求新的验证码地址。
<meta charset="UTF-8"><title>验证码示例</title><script src="https://cdn.bootcdn.net/ajax/libs/jquery/3.6.0/jquery.min.js"></script>
<script>
// 点击验证码图片时刷新
$(document).ready(function() {
$('#captcha_img').click(function() {
// 追加新的时间戳参数
var src = $(this).attr('src');
$(this).attr('src', src + '&_t=' + new Date().getTime());
});
});
</script>上述代码展示了完整的前端实现。关键点在于 src="/captcha?_t={{ time() }}" 这一行,它确保了每次加载页面时验证码都是新的。下方的 JavaScript 代码绑定了 click 事件,当用户点击验证码图片时,动态修改 src 属性并添加新的时间戳,从而触发浏览器重新向服务器请求新的验证码图片,解决了静态引用导致的显示旧图问题。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
如何在后端验证用户提交的验证码是否正确?
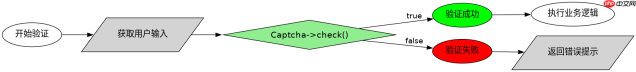
后端验证的核心逻辑是将用户提交的表单字段与存储在 Session 中的验证码原文进行比对。在 ThinkPHP 中,这通常通过调用 Captcha 类的 check() 方法完成。开发者需要在处理登录或提交数据的控制器方法中,获取用户输入的验证码字符串,并将其作为参数传入 check()。如果校验失败,应返回错误提示并重定向回表单页;如果成功,则继续执行后续的业务逻辑。
// 假设使用 ThinkPHP 6/8
namespace app\controller;

use think\facade\Request;
use think\captcha\Captcha;

class LoginController
{
    public function index()
    {
        return view();
    }

    public function doLogin()
    {
        // 获取用户提交的验证码
        $inputCode = Request::param('verify_code');

        // 实例化 Captcha 并检查
        $captcha = new Captcha();
        if (!$captcha->check($inputCode)) {
            return json(['code' => 0, 'msg' => '验证码错误']);
        }

        // 验证码正确,继续处理业务逻辑
        // ... 其他逻辑
        return json(['code' => 1, 'msg' => '登录成功']);
    }
}
这段 PHP 代码演示了标准的验证流程。首先通过 Request::param('verify_code') 获取前端传来的值。接着实例化 think\captcha\Captcha 对象,调用其 check() 方法并将用户输入传入。该方法内部会自动从 Session 中取出之前生成的验证码原文进行比对。若比对结果为假,说明用户输入错误或已过期,程序立即返回错误 JSON;若为真,则验证通过。注意,check() 方法默认区分大小写,且验证码通常有过期时间(默认120秒),超时后再次调用也会返回 false。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






