






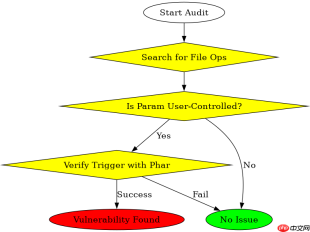
php 8.5 中 phar 反序列化依然可用,因为该漏洞利用的是 php 内部对 phar 元数据(stub)的自动解析机制,与版本无关。要找到触发点,核心思路是定位所有调用 `phar://` 伪协议的文件操作函数,如 `file_exists()`、`include`、` unserialize()` 等,并检查这些函数的参数是否由用户可控。

哪些文件操作函数会触发 Phar 反序列化
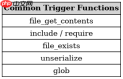
在 PHP 中,任何能够读取文件内容或获取文件元数据的函数,如果其路径参数包含 `phar://` 前缀,都会触发反序列化。常见的触发函数包括 `file_get_contents()`、`file()`、`fopen()`、`readfile()`、`var_dump()`、`is_file()`、`glob()` 以及魔术方法触发的 `__sleep()` 和 `__wakeup()` 相关的序列化操作。只要攻击者能控制传入这些函数的路径字符串,就能构造恶意 Phar 文件进行攻击。
$filename = "phar://" . $_GET['file'];
echo file_get_contents($filename);
如何自动化扫描触发点
手动审计代码效率低下,建议使用静态分析工具或动态插桩来寻找触发点。对于静态分析,可以使用 RIPS 或自定义的正则表达式脚本,搜索代码库中涉及文件操作的函数调用,并检查其参数来源。对于动态测试,可以在本地搭建环境,通过 Fuzzing 技术向疑似入口点发送包含 `phar://` 的请求,观察是否触发异常或特定行为。此外,关注框架中的路由处理和中间件,它们往往是文件操作的高发区。

# 简单的 Python 脚本示例,用于搜索 PHP 文件中的潜在触发点
import os
import re

trigger_functions = ['file_get_contents', 'include', 'require', 'unserialize', 'file_exists']
pattern = re.compile(r'(\b(?:' + '|'.join(trigger_functions) + r')\s*\()')

for root, dirs, files in os.walk('.'):
    for file in files:
        if file.endswith('.php'):
            with open(os.path.join(root, file), 'r', encoding='utf-8') as f:
                content = f.read()
                matches = pattern.finditer(content)
                for match in matches:
                    print(f"Found potential trigger in {os.path.join(root, file)}: {match.group(0)}")
基于具体输入条件的触发验证
当程序中存在类似 `$path = $_GET['path']; include($path . '.php');` 的代码时,如果攻击者构造 `path=../../etc/passwd%00` (在低版本 PHP 中有效) 或 `path=phar:///tmp/malicious.phar`,即可触发反序列化。在 PHP 8.5 中,虽然 null byte 截断已被移除,但 `phar://` 协议依然有效。因此,重点应放在寻找那些直接拼接用户输入到文件路径,且未做严格白名单校验的地方。例如,若用户上传文件后,系统使用 `file_exists($_FILES['upload']['name'])` 来检查文件是否存在,而上传文件名可被控制为 `phar://...`,则可能构成漏洞。


