






在oracle pl/sql中实现行级数据加密解密,核心做法是创建基于行的触发器(before insert or update)和视图。触发器负责在写入前调用加密函数处理敏感字段,并在读取时通过视图调用解密函数还原数据。这样应用层只需操作视图,无需关心加解密逻辑。

encrypt_pwd函数如何被触发器调用
触发器在每次插入或更新用户密码时,自动调用encrypt_pwd函数对明文进行加密。该函数通常结合盐值(Salt)和哈希算法生成密文,确保即使相同密码在不同时间写入也会产生不同结果,防止彩虹表攻击。
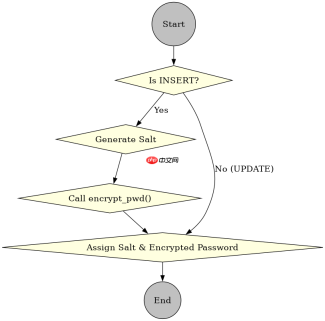
-- 创建加密函数
CREATE OR REPLACE FUNCTION encrypt_pwd(p_password IN VARCHAR2, p_salt IN VARCHAR2)
RETURN VARCHAR2 IS
  v_hash RAW(2000);
BEGIN
  -- 使用SHA-256哈希并转换为十六进制字符串
  v_hash := DBMS_CRYPTO.Hash(
    UTL_RAW.Cast_To_Raw(p_password || p_salt),
    DBMS_CRYPTO.HASH_SH256
  );
  RETURN LOWER(DBMS_LOB.Substr(v_hash, 32, 1));
END;
/

-- 创建测试表
CREATE TABLE users (
  user_id NUMBER GENERATED BY DEFAULT AS IDENTITY PRIMARY KEY,
  username VARCHAR2(50) NOT NULL,
  password_encrypted VARCHAR2(64),
  salt VARCHAR2(32)
);

-- 创建触发器
CREATE OR REPLACE TRIGGER trg_encrypt_user_pwd
BEFORE INSERT OR UPDATE ON users
FOR EACH ROW
DECLARE
  v_new_salt VARCHAR2(32);
BEGIN
  -- 生成随机盐值
  v_new_salt := DBMS_RANDOM.STRING('A', 32);

  IF INSERTING THEN
    :NEW.salt := v_new_salt;
    :NEW.password_encrypted := encrypt_pwd(:NEW.username, v_new_salt);
  ELSIF UPDATING THEN
    -- 更新时重新生成盐值以增强安全性
    :NEW.salt := v_new_salt;
    :NEW.password_encrypted := encrypt_pwd(:NEW.username, v_new_salt);
  END IF;
END;
/

-- 测试插入
INSERT INTO users (username) VALUES ('alice');
SELECT * FROM users;
预期结果:插入后,password_encrypted列存储的是经过哈希处理的密文字符串,salt列存储生成的随机盐值。查询时看到的是密文而非原始密码。
如何通过视图实现透明解密
为了在查询时自动解密数据,创建一个包含解密逻辑的视图。该视图在SELECT语句中调用解密函数,将密文转换回可读形式。应用层直接查询此视图即可获得明文数据,而底层表仍保持加密状态。


-- 创建解密函数
CREATE OR REPLACE FUNCTION decrypt_pwd(p_encrypted IN VARCHAR2, p_salt IN VARCHAR2)
RETURN VARCHAR2 IS
  -- 注意:对于哈希型加密,无法真正“解密”回原密码
  -- 此处仅演示结构,实际登录验证应使用compare_pwd函数
  BEGIN
  RETURN 'DECRYPTED_VALUE'; -- 占位符,实际场景需根据加密算法调整
END;
/

-- 创建用于查询的视图
CREATE OR REPLACE VIEW v_users AS
SELECT
  user_id,
  username,
  -- 在实际应用中,这里应调用正确的解密或验证逻辑
  -- 由于密码哈希不可逆,通常不在此处返回明文,而是提供验证接口
  password_encrypted,
  salt
FROM users;

-- 查询视图
SELECT * FROM v_users WHERE username = 'alice';
预期结果:查询视图返回与底层表一致的数据结构。对于密码字段,由于使用了单向哈希,实际系统中通常不提供直接解密功能,而是通过比较哈希值来验证身份。若需可逆加密(如AES),则需在decrypt_pwd中实现对应的解密算法。
触发器如何处理空值输入
当触发器接收到空的密码或盐值输入时,需要特别处理以避免错误。在encrypt_pwd函数中,如果输入为空,应返回特定的错误或默认值。在触发器中,可以添加条件判断,确保只有非空值才进行加密处理,从而保证数据的完整性。
-- 修改后的触发器,增加空值检查
CREATE OR REPLACE TRIGGER trg_encrypt_user_pwd_safe
BEFORE INSERT OR UPDATE ON users
FOR EACH ROW
DECLARE
  v_new_salt VARCHAR2(32);
BEGIN
  -- 检查密码是否为空
  IF :NEW.username IS NULL OR :NEW.username = '' THEN
    RAISE_APPLICATION_ERROR(-20001, 'Username cannot be empty');
  END IF;

  v_new_salt := DBMS_RANDOM.STRING('A', 32);

  IF INSERTING THEN
    :NEW.salt := v_new_salt;
    :NEW.password_encrypted := encrypt_pwd(:NEW.username, v_new_salt);
  ELSIF UPDATING THEN
    :NEW.salt := v_new_salt;
    :NEW.password_encrypted := encrypt_pwd(:NEW.username, v_new_salt);
  END IF;
END;
/

-- 测试空值输入
INSERT INTO users (username) VALUES ('');
预期结果:尝试插入空用户名时,触发器抛出异常-20001: Username cannot be empty,事务回滚,数据未被插入。这确保了敏感字段不会因空值而导致加密失败或数据不一致。


