






在django 4中,安全执行原生sql查询的核心做法是严格使用参数化查询(parameterized queries),即通过占位符和参数元组传递用户输入,严禁将变量直接拼接到sql字符串中。具体而言,应调用 cursor.execute() 方法,并在其中使用 %s 作为占位符,同时将用户数据作为第二个参数传入。这样做能确保数据库驱动自动处理转义和类型转换,从而彻底阻断sql注入攻击。若需获取结果,可配合 cursor.fetchall() 或 cursor.fetchone() 读取数据。

如何正确构建带参数的原生SQL语句
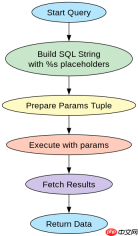
正确构建带参数的原生SQL语句的关键在于区分占位符与Python字符串格式化。在 execute() 方法中,必须使用 %s 作为SQL占位符,并将实际值放在一个元组中传递给 params 参数。切勿使用Python的 f-string、.format() 或 % 操作符直接将变量嵌入SQL字符串,因为这会绕过数据库的安全检查机制。例如,查询特定用户时,应将条件写为 WHERE username = %s,并将用户名作为元组元素传入。
from django.db import connection

def get_user_safe(username):
    with connection.cursor() as cursor:
        # 使用 %s 占位符,避免直接拼接
        sql = "SELECT id, username FROM users WHERE username = %s"
        params = (username,)
        cursor.execute(sql, params)
        result = cursor.fetchone()
        return result

# 示例调用
user_data = get_user_safe("admin")
print(user_data)
上述代码展示了安全的查询模式。当 username 包含恶意字符如 ' OR '1'='1 时,数据库驱动会将其视为普通字符串值进行转义,而不是作为SQL逻辑的一部分执行。因此,返回的结果将是空或仅匹配确切的用户名,而不会泄露所有数据。这种机制依赖于底层数据库驱动(如 psycopg2 或 mysql-connector)的参数化处理能力。
如何处理多条件查询中的参数绑定
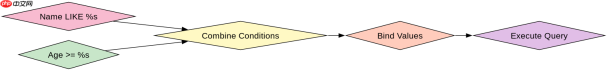
处理多条件查询时,参数绑定的原则是每个占位符对应一个独立的参数值,且顺序必须与SQL中的位置一致。对于多个动态条件,应逐个添加 %s 占位符,并在 params 元组中按相同顺序提供对应的值。如果某些条件是可选的,需要在Python层面构建SQL字符串和参数列表,但一旦构建完成,仍须通过 execute() 的参数化方式执行。此外,对于IN子句等复杂场景,需为每个元素生成单独的占位符,以避免注入风险。

强戈环形山: q15040409-刻画家功能概述强戈环形山: q15040409-刻画家是一项面向实际任务的技能,主要用于平顶山: 维西翁: 1:1.0. 塔格斯: rap.github: 自动化。它将相关步骤、工具调用和结果整理方式集中到统一流程中,帮助使用者更快完成目标并减少重复操作。核心要点使用时应结合输入条件选择合适的执行方式,核对必要参数、依赖环境与输出内容,并按原始要求处理异常情况。该技能适合需要稳定复用相关能力的场景,可作为自动化工作流的一部分,也便于后续检查、调整和扩展。从功能定位来看,该
def search_users_safe(name_part, min_age):
    with connection.cursor() as cursor:
        # 构建多条件查询
        sql = "SELECT id, name, age FROM users WHERE name LIKE %s AND age >= %s"
        params = (f"%{name_part}%", min_age)
        cursor.execute(sql, params)
        results = cursor.fetchall()
        return results

# 示例调用
search_results = search_users_safe("John", 25)
for row in search_results:
    print(row)
在多条件查询中,LIKE 子句的通配符 % 需要包裹在参数值内部,而非SQL字符串中。例如,f"%{name_part}%" 确保了通配符被视为字符串的一部分,而不是SQL语法。同时,min_age 作为整数直接传入,数据库驱动会自动处理类型转换。这种写法保证了即使 name_part 包含特殊字符,也不会破坏SQL结构。最终,fetchall() 返回所有匹配的行,供后续业务逻辑处理。
当用户输入包含单引号时会发生什么
当用户输入包含单引号时,若使用参数化查询,单引号会被数据库驱动自动转义为双单引号或反斜杠转义形式,从而被视作普通字符而非SQL终止符。例如,输入 O'Reilly 会被安全地转换为 O''Reilly 或 O\'Reilly,具体取决于数据库驱动的实现。这确保了SQL语句的结构完整性,避免了因单引号导致的语法错误或注入漏洞。相比之下,若直接拼接字符串,单引号可能提前闭合字符串字面量,导致恶意代码注入。











