






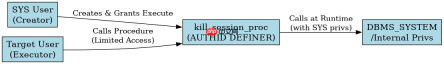
在oracle中,可以通过创建一个自定义存储过程并授予该过程执行权限来实现特定用户拥有kill session的能力,而无需赋予dba角色。具体做法是:创建一个特权用户(如sys)拥有的存储过程,该过程内部调用`dbms_system.kill_session`或`alter system kill session`;然后使用`grant execute on
如何创建具备KILL SESSION能力的存储过程
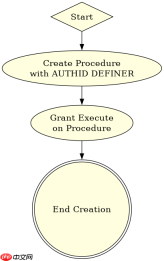
要解决核心问题,首先需要编写一个PL/SQL存储过程。这个过程必须由具有足够权限的用户(通常是SYS或SYSTEM)创建,并且过程体中需要包含执行`ALTER SYSTEM KILL SESSION`的逻辑。由于普通用户无法直接执行此语句,通过存储过程的`AUTHID CURRENT_USER`或`AUTHID DEFINER`特性,可以控制执行时的权限上下文。这里推荐使用`DEFINER`权限(默认),即过程以创建者的权限运行,从而绕过对调用者的权限限制。
-- 步骤1: 以SYS或SYSTEM用户登录
-- 步骤2: 创建存储过程
CREATE OR REPLACE PROCEDURE kill_session_proc (p_sid IN NUMBER, p_serial IN NUMBER) AUTHID DEFINER IS
BEGIN
  EXECUTE IMMEDIATE 'ALTER SYSTEM KILL SESSION ''' || p_sid || ',' || p_serial || '''';
EXCEPTION
  WHEN OTHERS THEN
    RAISE_APPLICATION_ERROR(-20001, 'Failed to kill session: ' || SQLERRM);
END;
/

-- 步骤3: 授予目标用户执行权限
GRANT EXECUTE ON kill_session_proc TO target_user;
上述代码展示了完整的创建和授权流程。首先定义了一个名为`kill_session_proc`的过程,接受`sid`和`serial#`两个参数。过程体内使用动态SQL执行`ALTER SYSTEM KILL SESSION`。最后,将执行权限授予`target_user`。这样,`target_user`就可以调用这个存储过程来终止指定的会话。
目标用户如何调用该存储过程
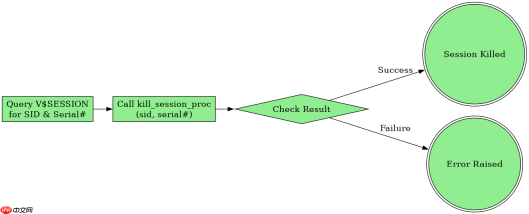
一旦存储过程创建并授权完成,目标用户就可以像调用普通函数一样调用它。用户需要提供想要终止的会话的`SID`和`SERIAL#`。这些信息通常可以从`V$SESSION`视图中获取。用户需要先查询出需要终止的会话信息,然后调用存储过程。

记录结构化的Claude Code轨迹、影子git diff,并在代理行为需要法医级调试而非临时转录审查时回放分支。
-- 步骤1: 查询当前用户的会话信息
SELECT sid, serial#, username, status FROM v$session WHERE username = USER;

-- 步骤2: 调用存储过程终止指定会话
BEGIN
  kill_session_proc(123, 4567); -- 替换为实际的sid和serial#
END;
/
这段代码演示了目标用户的具体操作步骤。首先,用户查询`V$SESSION`视图找到需要终止的会话的`SID`和`SERIAL#`。然后,调用之前创建的`kill_session_proc`存储过程,传入这两个值。如果会话成功终止,过程将正常返回;如果失败(例如会话已不存在),则会抛出异常。
如何验证权限隔离效果
为了验证这种方法的权限隔离效果,我们需要确认目标用户在没有调用存储过程的情况下,无法直接执行`ALTER SYSTEM KILL SESSION`。同时,也要确保存储过程的执行不会赋予用户额外的DBA权限。
-- 尝试直接执行ALTER SYSTEM KILL SESSION (应失败)
ALTER SYSTEM KILL SESSION '123,4567';
-- 错误报告:
-- ORA-01031: insufficient privileges

-- 通过存储过程执行 (应成功)
BEGIN
  kill_session_proc(123, 4567);
END;
/
以上测试代码展示了权限隔离的效果。直接执行`ALTER SYSTEM KILL SESSION`会因权限不足而失败,这证明了目标用户没有DBA权限。而通过调用存储过程,则可以成功终止会话,这表明我们实现了细粒度的权限控制。这种方法既满足了业务需求,又保证了系统的安全性。


