






通过 sudoers 文件配置,使用 visudo 编辑权限,将用户加入 sudo 组并限制其可执行命令为只读工具(如 top、free、df),同时禁止修改系统状态。这样用户只能查看系统运行状况,无法执行任何写入或变更操作。

如何限制用户仅能执行只读命令
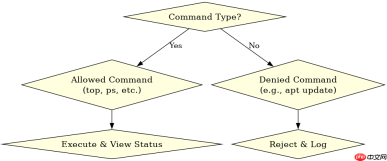
在 /etc/sudoers 中定义命令别名,将只读命令归类,然后授权特定用户执行该别名。例如,允许用户 monitor_user 执行 top、ps、free、df、uname 等命令,但不允许执行其他任何命令。这确保了用户只能获取系统信息,不能改变系统状态。
# /etc/sudoers
# 定义只读命令别名
Cmnd_Alias READONLY_CMDS = /usr/bin/top, /usr/bin/ps, /usr/bin/free, /usr/bin/df, /usr/bin/uname, /usr/bin/cat /proc/*

# 授权 monitor_user 执行只读命令
monitor_user ALL=(ALL) READONLY_CMDS
上述配置中,Cmnd_Alias 定义了允许的只读命令列表。monitor_user 被授权在本地主机上执行这些命令。注意,/usr/bin/cat /proc/* 允许读取 /proc 文件系统下的文件,这是获取系统状态的重要来源。但需确保没有通配符导致意外写入操作。实际使用时,应替换为具体路径,避免安全风险。
如何验证配置生效且无越权风险
配置完成后,切换到目标用户并使用 sudo -l 列出其权限,确认只显示允许的只读命令。尝试执行一个非只读命令(如 sudo apt update)以验证是否被拒绝。此外,检查 /var/log/auth.log 日志,确认只有授权的只读命令被执行,且无异常访问记录。这确保了配置正确且无安全漏洞。


# 切换至 monitor_user
su - monitor_user

# 列出 sudo 权限
sudo -l

# 预期输出:
# User monitor_user may run the following commands on this host:
#     (ALL) /usr/bin/top, /usr/bin/ps, /usr/bin/free, /usr/bin/df, /usr/bin/uname, /usr/bin/cat /proc/*

# 尝试执行非只读命令(应被拒绝)
sudo apt update
# 预期输出:
# Sorry, user monitor_user may not run sudo apt update on this host.
通过 sudo -l 的输出,可以清晰看到用户 monitor_user 仅被授权执行定义的只读命令。当尝试执行 sudo apt update 时,系统返回错误,表明权限限制生效。日志文件中应记录此类被拒绝的尝试,便于审计。此验证步骤确保了配置的安全性和有效性,防止用户越权操作。
基于 /proc 文件系统读取的具体问题
在配置中允许 cat /proc/* 可能带来风险,因为 /proc 是虚拟文件系统,部分文件可能被误认为可写。实际上,/proc 下大多数文件是只读的,但某些接口(如 /proc/sys)允许写入系统参数。因此,应避免使用通配符 /proc/*,而是明确指定只读文件路径,如 /proc/cpuinfo、/proc/meminfo、/proc/loadavg 等。这样可以精确控制读取范围,消除潜在写入风险。
# 更安全的 /proc 访问配置
Cmnd_Alias READONLY_CMDS = /usr/bin/top, /usr/bin/ps, /usr/bin/free, /usr/bin/df, /usr/bin/uname, /usr/bin/cat /proc/cpuinfo, /usr/bin/cat /proc/meminfo, /usr/bin/cat /proc/loadavg

monitor_user ALL=(ALL) READONLY_CMDS
此配置仅允许读取特定的 /proc 文件,避免了通配符带来的不确定性。用户仍可通过这些文件获取 CPU、内存和负载等关键状态信息,但无法触及 /proc/sys 等可写接口。这种精细控制提升了安全性,同时满足监控需求。





