






在 linux 中使用 firewalld 配置服务别名,核心做法是创建自定义服务 xml 文件并重新加载防火墙。通过定义一个包含特定端口和协议的 xml 文件,并将其注册为新的服务名称,你可以用简短的别名(如 my-app)代替冗长的端口号组合,从而简化 firewall-cmd 命令的管理操作。

如何创建自定义服务 XML 文件
要创建一个服务别名,首先需要编写一个符合 firewalld 规范的 XML 文件。这个文件定义了服务的名称、版本信息以及具体的端口规则。通常,我们将这些文件存放在 /usr/lib/firewalld/services/ 目录下,这样它们会被系统自动识别。例如,如果你有一个应用需要同时开放 TCP 的 8080 和 8443 端口,你可以创建一个名为 my-custom-service.xml 的文件。
<?xml version="1.0" encoding="utf-8"?><service><name>my-custom-service</name><short>My Custom App</short><description>Custom application with ports 8080 and 8443</description><port protocol="tcp" port="8080"></port><port protocol="tcp" port="8443"></port></service>
将上述内容保存为 /usr/lib/firewalld/services/my-custom-service.xml。注意,文件名必须与 XML 中的
如何将别名应用到区域并生效
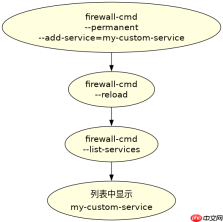
服务定义就绪后,下一步是将这个别名添加到特定的防火墙区域中。默认情况下,新定义的服务处于禁用状态,直到你显式地将其启用。使用 firewall-cmd 命令可以将服务添加到永久配置或当前运行时配置中。推荐使用永久配置,以确保重启后设置依然有效。

# 将自定义服务添加到 public 区域的永久配置
sudo firewall-cmd --permanent --add-service=my-custom-service

# 重新加载防火墙以应用更改
sudo firewall-cmd --reload

# 验证服务是否已添加
sudo firewall-cmd --list-services
执行 --add-service=my-custom-service 后,firewalld 会查找对应的 XML 文件并解析其端口规则。当你在 --list-services 中看到 my-custom-service 时,说明别名已成功注册并应用。此时,任何来自指定端口的流量都将被允许。如果需要移除该服务,只需将 --add-service 替换为 --remove-service 即可。这种基于别名的管理方式避免了每次都要记忆和输入具体端口号的麻烦,特别是在处理多个端口或复杂协议时优势明显。
自定义服务文件中端口冲突如何处理
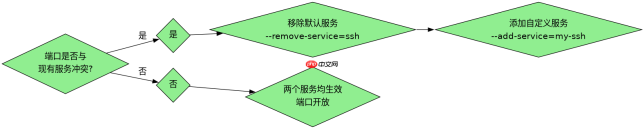
在实际操作中,可能会遇到自定义服务定义的端口与现有服务(如 http 或 ssh)冲突的情况。例如,如果你的自定义服务也使用了 22 端口,而系统中已经启用了 ssh 服务,firewalld 的行为取决于配置的优先级和加载顺序。通常情况下,firewalld 允许同一端口被多个服务引用,但最终的访问控制效果由区域的规则决定。如果两个服务都启用了同一端口,流量将被允许,因为只要有一个服务匹配,端口即开放。
然而,更常见的情况是希望自定义服务覆盖或替代默认行为。在这种情况下,可以通过调整服务的 XML 定义或使用 --remove-service 先移除冲突的默认服务,再添加自定义服务。例如,若你想用自定义的 my-ssh 服务完全接管 SSH 访问,可以先运行 sudo firewall-cmd --permanent --remove-service=ssh,然后添加 my-ssh。这样可以确保只有符合 my-ssh 定义的规则生效,避免默认 ssh 服务带来的额外权限。此外,检查 /etc/firewalld/zones/ 下的区域配置文件,可以确认哪些服务被显式列出,从而更好地管理冲突。








