






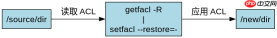
使用 getfacl 获取源目录权限并配合 setfacl 应用到目标目录。执行 getfacl -r --absolute-names /source/dir | setfacl --restore=- 即可将源目录及其子项的 acl 规则完整复制到新目录,确保权限继承一致。
如何复制单个目录的基础访问权限
针对单一目录的 ACL 复制,直接管道传输是最简方案。该命令会读取源目录的默认 ACL 和访问 ACL,并通过标准输入传递给 setfacl 进行恢复。此操作仅覆盖目标目录本身及现有文件的显式 ACL,不处理 SELinux 上下文或所有权属性。
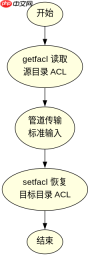
getfacl -R /source_dir | setfacl --restore=-
ls -l /target_dir
getfacl /target_dir
预期结果:
1. /target_dir 拥有与 /source_dir 相同的 user/group/other 条目。
2. 若源目录有 default ACL,目标目录也会生成对应的 default 规则。
3. 输出中无报错信息表示应用成功。
如何处理包含特殊掩码(mask)的复杂权限
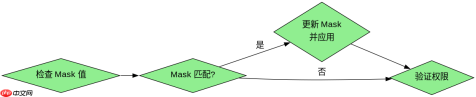
当源目录存在复杂的 mask 限制时,--restore 模式能精确还原掩码值。ACL 中的 mask 决定了有效最大权限,复制时需确保 mask 被正确写入。若目标目录已存在文件,需确认是否覆盖原有 mask 以避免权限冲突。

getfacl -R --absolute-names /complex_dir > acl_backup.txt
setfacl --restore=acl_backup.txt
getfacl /complex_dir | grep mask
预期结果:
1. acl_backup.txt 包含完整的绝对路径 ACL 定义。
2. 目标目录的 mask 值与备份文件中的一致。
3. 所有用户/组的有效权限受 mask 约束后的结果与源目录一致。
复制后如何验证特定用户的权限生效情况
验证步骤需检查实际用户在该目录下的有效权限。使用 getfacl 查看具体条目,并结合 su -c 模拟用户操作测试读写能力。重点核对 user 条目和 mask 的交集是否符合预期。
su - testuser -c "touch /target_dir/test_file"
getfacl /target_dir/test_file
ls -l /target_dir/test_file
预期结果:
1. testuser 能成功创建文件,无 Permission denied 错误。
2. 新创建文件的 ACL 继承自目标目录的 default 规则。
3. ls -l 显示的权限位反映最终的有效权限。





