






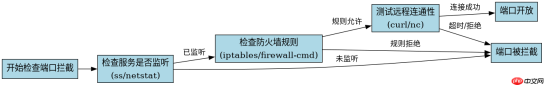
在 linux 系统中检查端口是否被防火墙拦截,最直接有效的方法是使用 ss 或 netstat 命令查看本地监听状态,并结合 iptables -l 或 firewall-cmd --list-ports 检查规则。如果服务正在监听且防火墙未明确拒绝该端口的流量,则端口未被拦截。
如何确认服务是否在监听指定端口
要判断端口是否被拦截,首先必须确认目标服务进程已经成功绑定并监听了该端口。使用 ss -tuln | grep 可以列出所有处于监听状态的 TCP/UDP 端口。如果输出中包含目标端口号,说明服务已就绪;若无输出,则可能是服务未启动或绑定失败,此时问题不在防火墙。
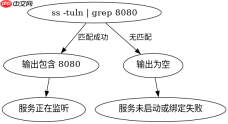
sudo ss -tuln | grep 8080
# 预期输出示例:
# LISTEN 0 128 0.0.0.0:8080 0.0.0.0:*
上述命令中,-t 表示 TCP,-u 表示 UDP,-l 表示监听状态,-n 表示以数字形式显示地址和端口。若服务监听的是特定 IP(如 127.0.0.1),则外部请求无法到达,这并非防火墙拦截,而是绑定范围限制。
如何检查防火墙规则是否允许该端口
当确认服务正在监听后,下一步是检查防火墙是否放行了该端口。对于使用 firewalld 的系统(如 CentOS/RHEL 7+),运行 firewall-cmd --list-ports 可查看已开放的端口列表。若目标端口不在列表中,且默认策略为拒绝,则端口被拦截。

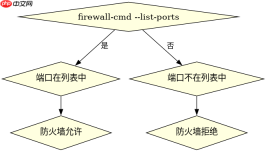
# 检查 firewalld 是否开放 8080 端口
sudo firewall-cmd --list-ports
# 若未找到 8080,则添加规则:
sudo firewall-cmd --permanent --add-port=8080/tcp
sudo firewall-cmd --reload
对于使用传统 iptables 的系统,可通过 sudo iptables -L -n -v 查看规则链。重点关注 INPUT 链中是否有 DROP 或 REJECT 动作匹配目标端口。若存在显式拒绝规则,则端口被拦截;若仅有 ACCEPT 规则或未命中任何规则(默认策略为 ACCEPT),则未被拦截。
基于 curl 测试远程连通性的具体结果分析
即使本地监听正常且防火墙规则看似放行,仍可能因网络中间设备或安全组策略导致端口不可达。使用 curl -v telnet:// 或 nc -zv 可从本机发起连接测试。若返回 Connection refused,通常表示服务未监听或防火墙主动拒绝;若超时(timeout),则极可能被防火墙静默丢弃(DROP)。
例如,执行 nc -zv 192.168.1.100 8080 时,若立即返回 refused,说明目标主机上无服务监听或防火墙发送了 RST 包;若长时间无响应直至超时,则表明数据包被防火墙 DROP,需检查 iptables 的 INPUT 链默认策略或 firewalld 的区域设置。





