






使用 tcpdump 抓取特定 mac 地址的包,需要在命令行中通过 -e 参数开启链路层头部显示,并结合 ether dst(目标mac)或 ether src(源mac)过滤表达式来实现。例如,要捕获发往 aa:bb:cc:dd:ee:ff 的数据包,命令为 tcpdump -e ether dst aa:bb:cc:dd:ee:ff。该操作仅能捕获本地网卡可见的二层帧,若需捕获广播或组播流量,需确保网卡处于混杂模式。

如何同时捕获指定源和目标的 MAC 包
当需要精确匹配双向通信中的特定节点时,可以使用逻辑运算符组合多个 MAC 过滤条件。在 tcpdump 中,使用 and 表示“与”,使用 or 表示“或”。例如,要捕获源 MAC 为 11:22:33:44:55:66 且目标 MAC 为 AA:BB:CC:DD:EE:FF 的包,应使用 ether src 11:22:33:44:55:66 and ether dst AA:BB:CC:DD:EE:FF。这种组合过滤能有效排除无关流量,提高抓包效率。
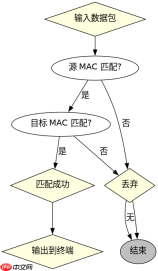

tcpdump -i eth0 -e 'ether src 11:22:33:44:55:66 and ether dst AA:BB:CC:DD:EE:FF'
运行上述命令后,终端将实时输出符合双端 MAC 条件的数据包详情。输出内容包含时间戳、链路层头部信息以及上层协议数据。若未捕获到预期流量,请检查网卡是否已启用混杂模式(ifconfig eth0 promisc),并确认 MAC 地址拼写无误。
基于程序中某个输入、条件或结果的具体问题
在编写自动化网络监控脚本时,常需解析 tcpdump 的输出以提取特定 MAC 包的计数或状态。假设程序输入为过滤表达式字符串 'ether dst AA:BB:CC:DD:EE:FF',期望结果为统计到的包数量。实际运行中,若未指定接口或使用默认接口,可能因接口不支持混杂模式导致漏包。此时,需在代码中显式指定 -i 参数并确保权限正确。此外,tcpdump 默认不捕获广播包中的非目标 MAC 流量,除非明确设置过滤规则。通过验证输出流中的 ether dst 字段,可确认过滤逻辑是否生效。





