






使用 chmod 递归修改目录权限,核心在于添加 -r(或 --recursive)参数。该参数会遍历指定目录下的所有子目录和文件,并应用相同的权限设置。例如,执行 chmod -r 755 /path/to/dir 会将该目录下所有文件和子目录的权限都设为 755。需要注意的是,这种操作会统一处理所有对象,若需区分文件和目录的权限,应结合 -exec 命令或使用 find 工具进行精细化控制。
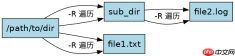
如何仅对目录而非文件设置特定权限
当需要让目录可进入但文件不可执行时,不能直接使用单一的 chmod -R 命令,因为那会对两者应用相同模式。正确的做法是利用 find 命令定位目标类型,并通过 -exec 调用 chmod。这种方法能确保只有目录获得如 755 的权限,而文件获得如 644 的权限,从而满足更细致的访问控制需求。
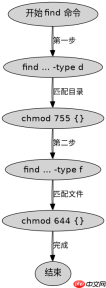
find /path/to/dir -type d -exec chmod 755 {} \;
find /path/to/dir -type f -exec chmod 644 {} \;
上述代码首先查找所有目录并赋予 755 权限,随后查找所有文件并赋予 644 权限。这是 Linux 系统中标准的权限分离实践,避免了因文件被错误标记为可执行而产生的安全隐患。
如何处理符号链接的权限问题
在递归修改权限时,默认行为通常不跟随符号链接,即 chmod -R 不会修改符号链接指向的目标文件的权限,也不会改变符号链接本身的权限(因为符号链接的权限通常是固定的)。如果需要修改符号链接指向的内容,必须使用 -H、-L 或 -P 选项来控制是否跟随链接。特别是 -L 选项会让 chmod 跟随符号链接,直接修改目标文件的权限,这在清理软链接指向的资源时非常有用。

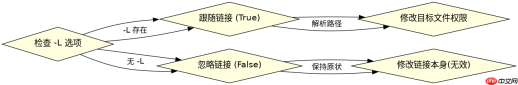
chmod -R -L 755 /path/to/dir_with_symlinks
加上 -L 后,命令会解析路径中的符号链接,并对最终指向的文件或目录应用权限更改。如果不加此选项,符号链接本身保持不变,其指向的对象也不受影响。这种差异在处理包含大量软链接的项目目录时至关重要,防止误操作或遗漏关键文件的权限设置。
基于权限掩码 umask 的具体影响
在使用 chmod 递归修改权限时,新创建的子文件或目录的权限并不受父目录 umask 的影响,因为 chmod 是显式设置权限位。然而,如果在脚本中结合 mkdir 和 chmod 使用,或者在某些特殊文件系统上,umask 可能会影响新建对象的初始权限。但在纯 chmod -R 场景下,它直接覆盖现有权限位,无视 umask。因此,开发者应明确 chmod 的作用是强制设定,而非基于掩码计算。





