






linux 中 nginx 静态文件目录权限不足,通常是因为 nginx 工作进程的用户(如 www-data)没有读取文件的权限。解决的核心做法是修改文件或目录的所属用户和组为 nginx 运行用户,或者调整权限位允许其他用户读取。执行 chown -r www-data:www-data /path/to/dir 并设置 chmod -r 755 /path/to/dir 即可恢复访问。

Nginx 默认运行用户是谁
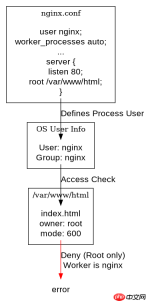
Nginx 主进程由 root 启动以绑定 80 端口,但工作进程(worker process)通常降级为普通用户运行,以提高安全性。在 Debian/Ubuntu 系统中,默认用户是 www-data;在 CentOS/RHEL 系统中,通常是 nginx。如果目录权限设置为仅 root 可读写,工作进程将无法读取其中的静态资源,导致 403 Forbidden 错误。
user nginx;
worker_processes auto;

events {
    worker_connections 1024;
}

http {
    server {
        listen 80;
        server_name example.com;
        root /var/www/html;
        index index.html;
    }
}
上述配置中,user 指令指定了工作进程的身份。若该用户与文件所有者不匹配且无“其他用户”读权限,则访问失败。通过 ps aux | grep nginx 可查看实际运行的用户名称。
如何正确设置目录权限
修复权限问题的标准流程是确保 Nginx 用户拥有目录的执行权限(进入目录)和文件的读取权限。使用 chown 更改所有者是最彻底的方法,而 chmod 用于补充权限位。对于 Web 目录,推荐权限为 755(目录)和 644(文件),这样所有者可读写,同组和其他用户可读。


# 假设 Nginx 用户为 www-data
sudo chown -R www-data:www-data /var/www/html
sudo find /var/www/html -type d -exec chmod 755 {} \;
sudo find /var/www/html -type f -exec chmod 644 {} \;
执行后,Nginx 工作进程即可正常读取 /var/www/html 下的所有文件。若仍报错,需检查 SELinux 状态或防火墙规则,但大多数情况下权限归属问题已解决。
修改权限后访问仍然失败怎么办
如果已完成 chown 和 chmod 操作,访问静态文件依然返回 403,可能是由于父级目录权限限制或 SELinux 策略拦截。首先检查上级目录是否对 Nginx 用户开放执行权限,因为 Linux 文件系统要求路径上每一级目录都具备执行权限才能访问子内容。其次,查看 /var/log/nginx/error.log 中的具体错误信息,若包含 "Permission denied" 且权限无误,则极可能是 SELinux 阻止了访问。
# 检查 SELinux 状态
getenforce
# 若为 Enforcing,临时设为 Permissive 测试
setenforce 0
# 永久关闭需修改 /etc/selinux/config
# 或为目录设置正确的 SELinux 上下文
chcon -Rt httpd_sys_content_t /var/www/html
通过临时关闭 SELinux 或修正上下文标签,可以验证是否为安全模块导致的权限阻断。确认问题解决后,建议重新启用 SELinux 并配置正确的上下文,而非永久关闭安全策略。








