






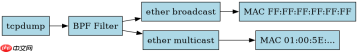
使用 tcpdump 过滤广播和多播包,核心方法是利用 -c 或 -i 配合特定的 bpf 语法。要捕获所有广播包,使用 ether broadcast;要捕获多播包,使用 ether multicast。若需同时捕获两者,可使用 ether broadcast or ether multicast。这些过滤器基于以太网帧头部的地址类型进行匹配,能高效地在内核层丢弃无关流量。
如何仅捕获特定网卡的广播流量
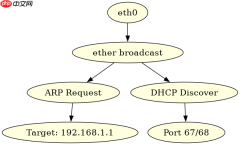
针对指定网卡(如 eth0)捕获广播流量,命令为 tcpdump -i eth0 ether broadcast。该命令会监听 eth0 上的所有入站和出站广播帧,目标 MAC 地址为 FF:FF:FF:FF:FF:FF 的帧将被捕获。这对于排查 DHCP 请求、ARP 广播或本地服务发现协议非常有用。
tcpdump -i eth0 ether broadcast
listening on eth0, link-type EN10MB (Ethernet), capture size 262144 bytes
12:34:56.789012 ARP, Request who-has 192.168.1.1 tell 192.168.1.100, length 28
12:34:57.123456 UDP, source port 68, destination port 67, length 300
如何仅捕获特定网卡的组播流量
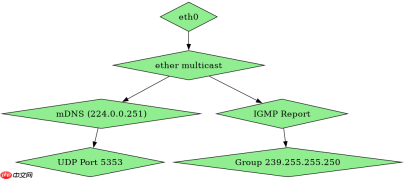
针对指定网卡(如 eth0)捕获多播流量,命令为 tcpdump -i eth0 ether multicast。该命令会捕获目标 MAC 地址最低位为 1 的帧(即 01:00:5E:xx:xx:xx 等范围)。这常用于监控 IGMP、LLMNR 或多媒体流。注意,默认情况下主机可能不会接收所有多播包,除非加入相应组或使用 -s 0 确保完整捕获。

tcpdump -i eth0 ether multicast
listening on eth0, link-type EN10MB (Ethernet), capture size 262144 bytes
12:35:01.234567 IP 192.168.1.100.5353 > 224.0.0.251.5353: UDP, length 45
12:35:02.345678 IGMPv2 report for 239.255.255.250
当同时存在广播和多播时如何区分处理
在实际网络环境中,广播和多播可能共存。若需分别统计或处理,可结合 -c 计数选项或输出到不同文件。例如,tcpdump -i eth0 'ether broadcast' -w broadcast.pcap 和 tcpdump -i eth0 'ether multicast' -w multicast.pcap 可将流量分流。此外,ether broadcast or ether multicast 可用于一次性捕获所有非单播链路层流量,便于分析网络噪声或服务发现行为。





