






使用 auditctl 命令可以直接向内核审计子系统添加临时规则,这些规则在系统重启后会失效。要监控特定文件(如 /etc/passwd)的写入和属性变更,可以执行 auditctl -w /etc/passwd -p wa -k passwd_changes。该命令会立即生效,并在触发时记录带有 passwd_changes 标签的审计事件到 /var/log/audit/audit.log。

如何监控目录及其子文件的访问
若要监控整个目录树(包括子目录和文件)的读取、写入或执行操作,需使用 -a always,exit 结合 -F dir=/path 和 -F perm=rwa。例如,监控 /home/user/data 的所有读写执行行为,命令为 auditctl -a always,exit -F dir=/home/user/data -F perm=rwa -k dir_access。这会捕获所有进入该目录路径的系统调用,如 openat、read 等。
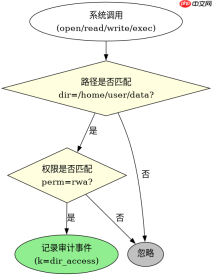
auditctl -a always,exit -F dir=/home/user/data -F perm=rwa -k dir_access
预期结果:当用户或进程对 /home/user/data 下的任何文件或子目录进行读、写、执行或属性修改时,审计日志中将生成一条包含 dir=/home/user/data 和 k=dir_access 的记录。可以使用 ausearch -k dir_access 过滤查看。
如何实时监控并过滤审计日志
添加规则后,通常需要使用 ausearch 或 aureport 来查询生成的日志。若只想查看特定关键词(如 passwd_changes)的最新事件,可使用 ausearch -k passwd_changes -i。其中 -i 参数会将数字 ID 转换为可读名称(如 UID、GID)。此外,aureport --summary 可提供统计概览,帮助快速定位异常活动频率。


ausearch -k passwd_changes -i
预期结果:终端输出将显示最近发生的与 passwd_changes 相关的审计事件详情,包括时间戳、进程 ID、用户 ID、文件名及具体操作类型。若无相关事件,则无输出。
基于 auditctl 规则持久化配置的问题
由于 auditctl 添加的规则是临时的,重启后丢失,因此需要将其写入配置文件以实现持久化。Linux 系统通常使用 /etc/audit/rules.d/audit.rules 或 /etc/audit/audit.rules 来存储规则。将 auditctl 命令中的参数去掉前缀 auditctl 后,逐行写入上述文件,然后运行 augenrules --load 或重启审计服务即可生效。注意,不要直接编辑 /etc/audit/audit.rules,而应通过 /etc/audit/rules.d/ 下的 .rules 文件管理,以便更好地维护。





