






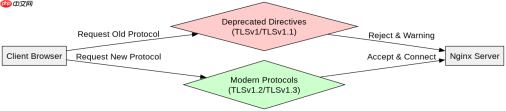
在 nginx 中遇到 ssl directive is deprecated 警告,通常是因为配置了已废弃的 ssl 协议版本(如 tlsv1、tlsv1.1)或使用了不安全的加密套件。优化方法是移除这些旧版指令,改用 ssl_protocols tlsv1.2 tlsv1.3; 并配合现代加密套件列表。
Nginx 如何正确配置 ssl_protocols 以消除警告
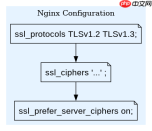
要消除该警告,需在 server 块中显式指定支持的协议版本,仅保留 TLSv1.2 和 TLSv1.3。同时应使用 ssl_ciphers 定义安全套件,避免依赖默认值导致的潜在兼容性问题。
server {
    listen 443 ssl;
    server_name example.com;

    ssl_certificate /etc/nginx/ssl/cert.pem;
    ssl_certificate_key /etc/nginx/ssl/key.pem;

    # 仅启用安全的协议版本
    ssl_protocols TLSv1.2 TLSv1.3;

    # 使用推荐的加密套件
    ssl_ciphers 'ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384';
    ssl_prefer_server_ciphers on;
}
上述配置确保只允许现代浏览器连接,旧版客户端将被拒绝。重启 Nginx 后检查日志,确认无 deprecated 警告。
如何验证当前 Nginx 配置的 SSL 安全性
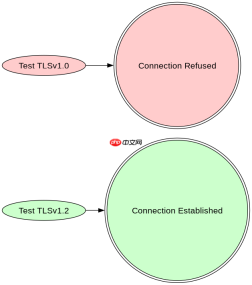
验证配置是否生效,可使用 nginx -t 测试语法,并通过 openssl s_client 模拟不同协议版本的连接请求。若连接被拒,说明配置正确限制了旧协议。

# 测试 TLSv1.2 连接
openssl s_client -connect example.com:443 -tls1_2

# 测试 TLSv1.0 连接(应失败)
openssl s_client -connect example.com:443 -tls1
第一个命令应成功建立连接并显示证书信息;第二个命令应返回错误,表明 TLSv1.0 已被禁用。这证明配置已按预期工作,不再支持不安全协议。
当 ssl_protocols 设置为仅 TLSv1.3 时,哪些客户端会受影响
若将 ssl_protocols 设为仅 TLSv1.3,所有不支持 TLSv1.3 的客户端将无法连接。这包括部分旧版 Android 设备、Windows 7 系统上的 IE 浏览器以及某些嵌入式 IoT 设备。在实际生产中,建议至少保留 TLSv1.2 以平衡安全性与兼容性。





