






java jdbc 事务管理实现数据脱敏的核心在于将脱敏逻辑嵌入到数据库交互的预处理或后处理阶段,确保在事务提交前敏感数据被替换。具体做法通常是在 preparedstatement 设置参数时进行掩码处理,或在 resultset 读取结果后对特定列进行脱敏转换。这样做能保证原始数据不落地,同时利用 jdbc 的事务机制保证操作的原子性。
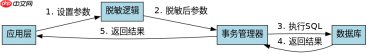
JDBC 中如何拦截并修改输入参数以实现写入脱敏?
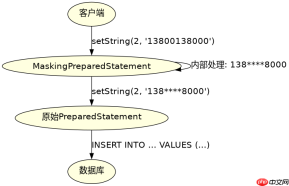
通过继承 PreparedStatement 并包装其 setString 等方法,可以在 SQL 执行前直接修改传入的参数值。这种方案适用于需要保护入库数据的场景,例如手机号中间四位掩码。开发者只需创建一个代理类,重写参数设置方法,调用脱敏工具类处理后,再调用原始 PreparedStatement 的方法即可。这样在事务提交时,数据库中存储的就是脱敏后的数据。
import java.sql.*;

public class MaskingPreparedStatement implements PreparedStatement {
    private final PreparedStatement delegate;

    public MaskingPreparedStatement(PreparedStatement delegate) {
        this.delegate = delegate;
    }

    @Override
    public void setString(int parameterIndex, String x) throws SQLException {
        // 假设第2个参数是手机号,进行脱敏
        if (parameterIndex == 2 && x != null) {
            String masked = x.replaceAll("(\d{3})\d{4}(\d{4})", "$1****$2");
            delegate.setString(parameterIndex, masked);
        } else {
            delegate.setString(parameterIndex, x);
        }
    }

    // 其他方法委托给 delegate...
    @Override
    public void executeUpdate() throws SQLException { delegate.executeUpdate(); }
    @Override
    public ResultSet executeQuery() throws SQLException { return delegate.executeQuery(); }
    @Override
    public void close() throws SQLException { delegate.close(); }
    @Override
    public Connection getConnection() throws SQLException { return delegate.getConnection(); }
    // 省略其他必须实现的接口方法,实际项目中建议使用动态代理或完整包装
}
上述代码展示了如何通过包装 PreparedStatement 来拦截 setString 调用。当参数索引为 2 且内容非空时,正则表达式将手机号中间四位替换为星号。后续调用 executeUpdate 时,数据库接收到的已是脱敏数据。此过程完全在应用层完成,不影响 JDBC 事务的正常提交流程。
JDBC 读取数据时如何对 ResultSet 进行脱敏处理?
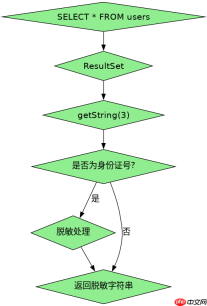
对于查询场景,可以通过自定义 ResultSet 包装器,在获取数据时实时进行脱敏。这种方式适合展示层脱敏,即原始数据保留在数据库中,但返回给前端或业务逻辑的数据经过处理。实现思路是继承或包装 ResultSet,重写 getString 和 getLong 等方法,根据列名或索引判断是否需要脱敏。如果该列是敏感字段,则返回脱敏后的字符串;否则返回原始值。这种方法保证了数据在传输过程中的安全性,同时保留了数据库中的原始记录。

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
import java.sql.*;

public class MaskingResultSet implements ResultSet {
    private final ResultSet delegate;

    public MaskingResultSet(ResultSet delegate) {
        this.delegate = delegate;
    }

    @Override
    public String getString(int columnIndex) throws SQLException {
        String value = delegate.getString(columnIndex);
        // 假设第3列是身份证号,进行脱敏
        if (columnIndex == 3 && value != null && value.length() == 18) {
            return value.replaceAll("(\d{6})\d{8}(\w{4})", "$1********$2");
        }
        return value;
    }

    @Override
    public boolean next() throws SQLException { return delegate.next(); }
    @Override
    public void close() throws SQLException { delegate.close(); }
    @Override
    public int getHoldability() throws SQLException { return delegate.getHoldability(); }
    // 省略其他必须实现的接口方法
}
该示例展示了如何包装 ResultSet 以实现对身份证号的脱敏。当调用 getString(3) 时,若值为18位身份证号,则中间8位被替换为星号。这种处理方式透明地应用于上层业务代码,无需修改原有查询逻辑。结合事务管理,可以确保在同一事务中,写入和读取的数据均符合脱敏策略,从而构建完整的安全闭环。
在事务回滚时,脱敏后的数据是否会恢复为原始数据?
不会。脱敏操作发生在应用层,数据库只接收到脱敏后的数据。因此,当事务回滚时,数据库恢复到之前的状态,而之前的状态也是脱敏后的(如果是更新操作)或未改变的。这意味着脱敏是不可逆的,一旦数据被写入数据库,原始敏感信息即丢失。开发者需在设计时考虑是否需要在应用层缓存原始数据以便审计或特殊需求,但这会增加安全风险。通常建议仅在必要时进行脱敏,并确保脱敏逻辑与业务逻辑解耦,以便统一维护。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


