






没有待提交差异也可以用open code review检查代码:安装ocr并配置原生模型后,在项目目录运行ocr scan,或用--path指定要审查的目录。它会读取完整文件而非只看git diff,适合接手旧模块或检查一个已有目录;需要git 2.41及以上和可用的模型服务配置。
先确定扫描目录,避免从全仓库开始
选择一个有明确职责的模块,例如src目录,先确认它包含需要检查的源代码而非依赖、构建产物或资料备份。梳理入口、主要调用方与测试位置,为后续判断问题提供上下文。不要因为工作区没有差异,就认为目录没有可审查内容。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
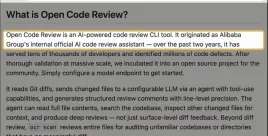
Open Code Review的代码审查定位与能力说明
安装CLI并完成原生模型配置
npm install -g @alibaba-group/open-code-review
ocr config provider
ocr config model
按交互界面选择服务提供方、填写其要求的认证信息和可用模型,并确认连通性。这里采用OCR自己的原生审查流程,宿主编程工具的订阅登录不会自动变成OCR的API凭据;费用和权限按实际服务方处理。
原生审查可配置模型服务提供方
原生与委托模式是两条不同路径。当前目标是用ocr scan执行整文件检查,不把宿主Agent的委托审查结果冒充这次原生扫描,也不为了免配置而混用命令。
指定完整文件范围,启动scan
ocr scan --path src
把src换成当前项目实际存在的目录;希望检查全仓库时才运行ocr scan。开始后查看工具实际读取的文件与报告覆盖范围,确认没有因路径错误、规则过滤或读取失败漏掉目标模块。

使用 GitHub Next 的 CI Doctor 工作流来监视 GitHub Actions 运行、拉取失败日志、追踪重复模式,并打开带有具体下一步操作的调查问题。这是供代理作为 CI 失败调查员使用的,而不是用于将 GitHub Agentic Workflows 列为产品。
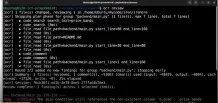
Open Code Review读取代码上下文并输出问题的终端示例
输出中的问题应能对应到文件、代码位置和原因。对空指针、并发或注入等判断,继续追踪输入条件、调用链和已有校验;只有一个风险名称、没有代码证据时,先作为待确认项处理。
中断后恢复原会话,不重新叠加一轮
ocr session list
ocr scan --resume 实际会话ID
第二条中的会话ID从第一条的实际输出取得,不要照抄占位文字。恢复前确认还是同一份代码;若已大幅修改文件,应按新修订重新检查并保留原报告归属,不能把两份不同代码的结果直接合并。
验证发现,再让修复保持最小范围
优先选择能说明触发条件的问题,在测试或隔离环境验证,再修改最小相关代码。保留合法输入、正常业务流程和已有接口兼容性测试,避免用删除功能或捕获所有异常来隐藏错误。
修复后对同一目录复查,并核对原问题对应的代码和测试结果。没有新的报告项只说明这次工具未再次报告,仍要看原触发条件是否真的失效;将误报、未能验证和已确认修复分别保留。













