






在gin框架中结合gorm执行原生sql时,必须使用`db.raw()`或`db.exec()`配合占位符(如`?`)来传递参数,严禁将用户输入直接拼接到sql字符串中,以防止sql注入攻击。
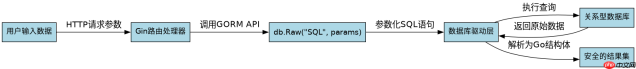
GORM如何安全处理带参数的原生查询
使用`db.Raw()`方法并传入包含占位符的SQL语句和对应的参数列表,GORM会自动对参数进行转义处理,确保数据与结构分离。这种方式适用于需要返回模型结构体的复杂查询场景。
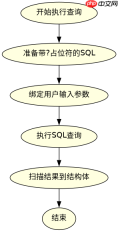
package main

import (
    "fmt"
    "github.com/gin-gonic/gin"
    "gorm.io/driver/sqlite"
    "gorm.io/gorm"
)

type User struct {
    ID   uint
    Name string
}

func main() {
    db, _ := gorm.Open(sqlite.Open("test.db"), &gorm.Config{})
    // 假设已创建表

    // 安全的参数化查询
    var users []User
    name := "john_doe" // 模拟来自Gin Context的用户输入
    db.Raw("SELECT * FROM users WHERE name = ?", name).Scan(&users)
    fmt.Println(users)
}
GORM如何处理非查询类的原生SQL操作
对于INSERT、UPDATE或DELETE等非查询类操作,应使用`db.Exec()`方法。该方法不返回结果集,而是返回执行结果对象,通过检查返回的错误值来判断操作是否成功,同样支持占位符传参以保障安全。

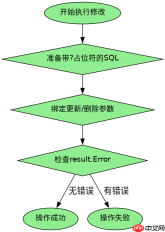
package main

import (
    "fmt"
    "gorm.io/driver/sqlite"
    "gorm.io/gorm"
)

func main() {
    db, _ := gorm.Open(sqlite.Open("test.db"), &gorm.Config{})

    // 安全的非查询操作
    result := db.Exec("UPDATE users SET status = ? WHERE id = ?", 1, 101)
    if result.Error != nil {
        fmt.Println("Error:", result.Error)
    } else {
        fmt.Println("Rows affected:", result.RowsAffected)
    }
}
当用户输入包含特殊字符时GORM的处理机制
即使用户输入包含单引号、反斜杠等SQL特殊字符,GORM在底层调用数据库驱动时也会自动进行转义,不会导致语法错误或注入风险。开发者无需手动处理这些字符,只需确保使用参数化查询即可。











