






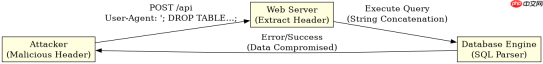
防止攻击者通过http请求头注入恶意sql指令的核心做法是:在将请求头数据存入数据库前,必须使用参数化查询(prepared statements)或严格的白名单过滤机制,严禁直接将用户输入拼接到sql语句中。具体实施时,应提取如`user-agent`、`x-forwarded-for`等头部字段,先进行长度和字符集校验,再通过orm框架或数据库驱动提供的占位符接口执行插入操作,从而确保任何特殊字符仅被视为普通文本数据而非可执行代码。
如何验证Header注入漏洞的存在
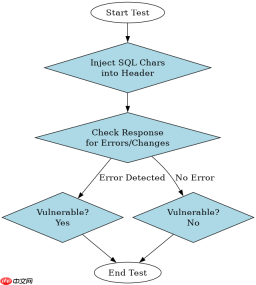
要验证是否存在Header注入漏洞,开发者需要构造包含SQL元字符(如单引号、分号、注释符)的恶意请求头,并观察后端是否返回数据库错误信息或产生非预期的数据写入行为。通常可以通过Burp Suite等工具修改HTTP请求中的特定Header值,例如将`User-Agent`设置为`' OR '1'='1`,若应用未做防护,数据库层可能会解析出逻辑真值,导致登录绕过或数据泄露。这种测试方法直接针对拼接逻辑的弱点,确认输入是否被当作代码执行。
import requests
import sqlite3

# 模拟存在漏洞的后端处理逻辑
def vulnerable_process(user_agent):
    conn = sqlite3.connect('test.db')
    cursor = conn.cursor()
    # 危险操作:直接字符串拼接
    query = f"INSERT INTO logs (user_agent) VALUES ('{user_agent}')"
    try:
        cursor.execute(query)
        conn.commit()
        return "Success"
    except Exception as e:
        return str(e)

# 测试用例
malicious_header = "Mozilla/5.0'; DROP TABLE logs; --"
result = vulnerable_process(malicious_header)
print(f"Result: {result}")
# 预期结果: Result: Success (但表已被删除)
如何使用参数化查询修复该问题
修复Header注入问题的标准方案是使用参数化查询,将SQL结构与数据分离。在Python的sqlite3或MySQLdb等库中,使用`?`或`%s`作为占位符,并将实际的用户输入作为参数元组传入。这样,数据库引擎会将输入内容严格视为字面量,即使其中包含单引号或SQL关键字,也不会改变SQL语句的执行结构。此外,结合输入验证(如正则表达式限制User-Agent仅包含字母数字和常见符号)可提供纵深防御,但参数化查询是防止SQL注入的根本手段。

import sqlite3

def secure_process(user_agent):
    conn = sqlite3.connect('test.db')
    cursor = conn.cursor()
    # 安全操作:使用参数化查询
    query = "INSERT INTO logs (user_agent) VALUES (?)"
    try:
        cursor.execute(query, (user_agent,))
        conn.commit()
        return "Success"
    except Exception as e:
        return str(e)

# 测试用例
malicious_header = "Mozilla/5.0'; DROP TABLE logs; --"
result = secure_process(malicious_header)
print(f"Result: {result}")
# 预期结果: Success (数据被安全存储为字符串,表未被删除)
当Header值为空或None时程序如何处理
当HTTP请求头缺失或解析结果为None时,程序应将其转换为安全的默认字符串(如“Unknown”)或空字符串,并继续执行参数化查询。在大多数Web框架中,如果客户端未发送某个Header,获取该值的API可能返回None或空字符串。若直接将这些值传入数据库,需确保类型匹配;例如,若数据库列定义为VARCHAR,传入NULL是合法的,但若使用字符串拼接,None可能导致“None”字样被写入或引发TypeError。在参数化查询中,传入None通常会被数据库接受为NULL值,这是符合预期的安全行为,无需额外过滤,但建议在业务逻辑层统一处理为空字符串以保持一致性。


