






在oracle rest data services (ords) 中,为rest api配置专用用户与角色的核心做法是:创建独立的数据库用户(如 rest_user),授予其访问特定schema的权限,并在ords中将该用户映射为具有相应角色(如 rest_public)的服务账户。这样做的结果是api请求由该专用用户执行,实现了权限隔离与安全审计。若未配置专用用户,ords默认使用连接池中的共享账户,可能导致权限过大或审计混乱。
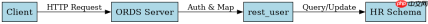
如何创建用于ORDS连接的专用数据库用户并授权
要创建专用用户,需在SQL*Plus或SQL Developer中以DBA身份登录,执行 CREATE USER 语句定义用户,并通过 GRANT 赋予必要的系统权限和对象权限。例如,若ORDS需要访问 hr schema下的表,需确保 rest_user 拥有对 hr.employees 的 SELECT 权限。此步骤确保了数据库层面的访问控制。
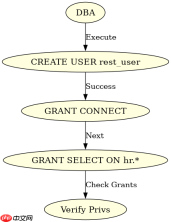
CREATE USER rest_user IDENTIFIED BY "secure_password";
GRANT CONNECT, RESOURCE TO rest_user;
GRANT SELECT ON hr.employees TO rest_user;
GRANT SELECT ON hr.departments TO rest_user;
上述代码创建了用户 rest_user,授予其连接和资源角色,并明确授权了对 hr schema下两个表的查询权限。运行后,可通过 SELECT * FROM user_sys_privs; 验证权限分配。预期结果是 rest_user 能够成功登录并查询指定表,但无法修改数据或访问其他schema。
如何在ORDS中配置用户映射与角色绑定
在ORDS配置阶段,需通过 ords config 命令或编辑 ords_params.xml 文件,将数据库用户 rest_user 映射到ORDS角色。通常使用 rest_public 作为基础角色,并可自定义更细粒度的角色。配置完成后,ORDS会将传入的认证令牌或基本认证信息与 rest_user 关联,从而在执行REST请求时使用该用户的权限上下文。

设置基于 systemd 的看门狗,使 Node.js 长运行服务(如 Telegram 机器人、Express 仪表盘等)在 shell 退出、SSH 断开等情况下保持运行。

# 假设使用命令行配置工具
ords config set global db.username rest_user
ords config set global db.password secure_password
ords config set global security.rest.enabled true
ords config set global security.rest.roles rest_public
以上配置片段设置了数据库用户名和密码,启用了REST服务,并将默认角色设为 rest_public。实际部署时,还需在ORDS数据库中运行 ORDS_INSTALL.SQL 脚本以初始化元数据表。预期结果是当客户端使用 rest_user 凭证调用API时,ORDS会验证其角色并执行相应的操作,若角色不足则返回403 Forbidden。
基于rest_user执行GET请求时的权限检查结果是什么
当使用 rest_user 执行GET请求时,ORDS会检查该用户在数据库中的权限。由于已授予 SELECT 权限,请求将成功返回数据。若尝试执行INSERT或UPDATE,因未授予DML权限,请求将被拒绝。这一行为确保了最小权限原则,防止意外数据修改。


