






oracle 19c 使用 unified auditing 审计用户越权操作,核心做法是启用统一审计策略并配置针对权限变更的监听规则。具体而言,需要创建包含 audit server logon、audit alter user、audit grant 和 audit revoke 等关键事件的策略,并通过 noaudit 清除旧式审计以消除冲突。启用后,所有相关操作记录将写入 unified_audit_trail 视图,便于排查谁在何时修改了权限。

如何创建并启用统一的审计策略
要开始审计,必须创建一个策略并将所需的事件绑定到该策略上。在 Oracle 19c 中,推荐使用 AUDIT POLICY 命令来定义规则。例如,创建一个名为 privilege_audit_policy 的策略,专门捕获用户权限的授予、撤销以及用户属性的修改(如密码或角色变更)。创建完成后,使用 AUDIT POLICY 语句激活它,这样数据库引擎就会开始记录匹配的事件。
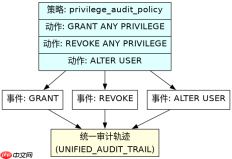
CREATE AUDIT POLICY privilege_audit_policy ACTIONS GRANT ANY PRIVILEGE, REVOKE ANY PRIVILEGE, ALTER USER;
上述代码定义了三个主要动作:GRANT ANY PRIVILEGE 捕获系统权限的授予,REVOKE ANY PRIVILEGE 捕获系统权限的撤销,ALTER USER 捕获用户配置文件的更改。执行完创建后,需运行以下命令启用策略:
AUDIT POLICY privilege_audit_policy;
此时,策略已生效。为了确保审计数据能够被持久化存储,还需要检查 unified_audit_trail 是否配置了适当的存储目标(如文件系统或数据库表),默认情况下通常写入操作系统文件。
如何查询和过滤审计日志中的越权行为
审计数据生成后,存储在 UNIFIED_AUDIT_TRAIL 视图中。为了快速定位越权操作,可以使用 SQL 查询该视图,并根据 ACTION_NAME 或 OBJECT_SCHEMA 进行过滤。例如,查找所有涉及 GRANT 操作的记录,可以查看是谁执行了授权,以及授权给了谁。


SELECT DBUSERNAME, ACTION_NAME, OBJECT_NAME, TIMESTAMP FROM UNIFIED_AUDIT_TRAIL WHERE ACTION_NAME IN ('GRANT', 'REVOKE', 'ALTER USER') ORDER BY TIMESTAMP DESC;
这个查询返回了用户名、操作类型、对象名和时间戳。通过 DBUSERNAME 字段可以识别出执行操作的用户,而 ACTION_NAME 则明确了是哪种类型的权限变更。如果希望进一步缩小范围,比如只查看特定用户的操作,可以在 WHERE 子句中添加 DBUSERNAME = 'TARGET_USER'。此外,还可以结合 SQL_TEXT 字段查看具体的 SQL 语句,从而还原完整的操作上下文。
如何处理审计策略与旧式审计的冲突
在 Oracle 19c 中,Unified Auditing 与传统审计(Classic Auditing)不能同时处于活动状态。如果系统中存在旧的审计设置,可能会导致性能问题或审计数据不一致。因此,在启用 Unified Auditing 之前,必须先禁用传统审计。可以通过查询 V$OPTION 视图确认当前是否启用了统一审计,并使用 NOAUDIT 命令清除所有传统审计规则。
NOAUDIT ALL;
执行此命令后,所有传统审计规则将被移除。接着,重启数据库实例以确保统一审计模式完全加载。如果在启用过程中遇到错误,通常是由于参数 audit_trail 未正确设置为 NONE 或未重新编译数据库二进制文件所致。确保在启动阶段正确配置这些参数,可以避免大多数兼容性问题。


