






REVOKE 命令如何避免级联失效
在 oracle 中回收用户权限且不产生级联失效风险,核心做法是直接使用 revoke 语句并省略 cascade constraints 关键字。oracle 的权限回收机制与对象依赖关系解耦,撤销系统权限或对象权限时,默认不会自动删除基于该权限创建的对象(如视图、存储过程),也不会触发外键约束的连锁删除。只要确保被回收权限的用户没有持有其他关键角色的成员资格,或者你明确知道哪些对象依赖于该权限,就可以安全地执行回收操作。
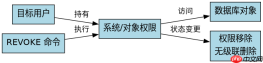
处理对象依赖的具体策略
当需要回收特定对象的权限(例如对某张表的 SELECT 权限)时,直接针对该对象执行 REVOKE 即可。这种操作只会移除该用户的访问能力,不会影响表本身的结构或其他用户的权限。如果之前授予了 WITH GRANT OPTION,且该用户已将权限转授给第三方,此时直接回收会导致第三方的权限变为“孤儿”状态(即权限存在但授权者已失效),但这不构成数据库层面的级联失效,只是逻辑上的权限断裂。为了彻底清理,建议先查询 DBA_SYS_PRIVS 和 DBA_TAB_PRIVS 确认依赖关系,再执行回收。
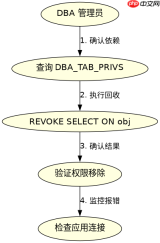

SELECT grantee, privilege, table_name
FROM dba_tab_privs
WHERE grantee = 'TARGET_USER';

REVOKE SELECT ON schema.table_name FROM target_user;
角色权限回收的影响分析
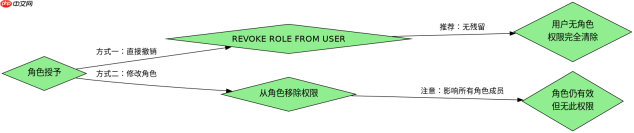
如果权限是通过角色(Role)授予的,回收权限通常意味着从角色中移除该权限,或者直接撤销用户对角色的引用。直接撤销用户对角色的引用(REVOKE role FROM user)是最干净的方式,它不会留下任何悬空的权限记录。若从角色中移除权限,所有拥有该角色的用户都会失去相应权限。在执行此类操作前,必须检查是否有应用程序连接字符串硬编码了特定权限,因为一旦权限被收回,应用可能会因 ORA-01031: insufficient privileges 错误而失败。因此,最佳实践是先在一个测试环境中模拟权限回收,观察应用日志中的报错情况,确认无关键功能受影响后,再在生产环境执行。
-- 查看用户拥有的角色
SELECT granted_role
FROM dba_role_privs
WHERE grantee = 'TARGET_USER';

-- 安全回收角色
REVOKE dba FROM target_user;


