






容器网络因 iptables 链被清空而断开时,最直接有效的排查与恢复手段是重启 docker 服务。docker 守护进程在启动时会负责重建 `docker`、`forward` 等关键链并注入规则,执行 systemctl restart docker 即可让网络配置自动回滚到正常状态。若需定位具体原因,可检查系统日志中是否有其他进程或脚本意外执行了 iptables -f 命令,同时确认当前内核模块是否加载正常。

Docker 守护进程如何管理 iptables 链
Docker 通过其守护进程(dockerd)来维护容器的网络隔离和端口映射。当 Docker 启动时,它会在内核的 netfilter 框架下创建自定义链,如 DOCKER-USER、DOCKER-ISOLATION-STAGE-1 等,并将流量重定向到这些链中进行处理。如果这些链被清空,容器将无法通过 NAT 访问外部网络,也无法接收来自宿主机的端口转发请求。
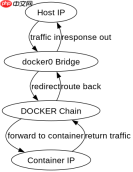
# 查看当前的 iptables 规则,重点关注 DOCKER 相关链
sudo iptables -L -n -v

# 如果 DOCKER 链为空或不存在,重启 Docker 服务以重建规则
sudo systemctl restart docker

# 验证网络是否恢复,尝试 ping 外部地址或访问映射端口
curl http://localhost:8080
上述代码展示了标准的排查流程。首先使用 iptables -L 观察链的状态,若发现 DOCKER 链缺失条目,则通过重启服务触发 Docker 重新初始化网络环境。重启后,Docker 会重新读取配置文件并应用默认的防火墙策略,从而恢复容器的网络连接。
如何防止 iptables 链被意外清空
为了防止此类问题再次发生,需要识别并阻止非 Docker 管理的进程对 iptables 进行全局重置。常见的诱因包括误执行的清理脚本、安全软件冲突或内核更新后的残留行为。可以通过审计系统日志或使用 auditd 监控 iptables 命令的执行情况来定位源头。


# 安装 auditd 用于监控 iptables 命令
sudo apt-get install auditd # Debian/Ubuntu
sudo yum install audit      # CentOS/RHEL

# 添加规则监控所有涉及 iptables 的系统调用
sudo auditctl -w /usr/sbin/iptables -p all -k iptables_access
sudo auditctl -w /sbin/iptables -p all -k iptables_access

# 查看审计日志,找出是谁调用了 iptables
sudo ausearch -k iptables_access | grep -i execve
这段代码演示了如何使用 Linux 审计子系统来追踪 iptables 的变更来源。通过监控二进制文件路径,可以捕获任何试图修改防火墙规则的进程。一旦找到可疑进程,即可进一步分析其行为,避免未来出现类似的断网事故。此外,确保 Docker 服务的 --iptables=false 参数未被错误启用,也是维持网络稳定性的关键配置点。
容器内 DNS 解析失败的具体表现
当 iptables 链被清空导致网络中断时,容器内的 DNS 解析通常会率先失败。这是因为 Docker 默认将容器的 DNS 指向宿主机的 127.0.0.11,该地址依赖于 Docker 内部的网络栈。如果底层 iptables 规则丢失,DNS 查询请求可能无法正确路由到宿主机上的 DNS 代理,导致容器内应用报错 “server not found” 或超时。
# 进入容器内部测试 DNS 解析
docker exec -it <container_id> nslookup google.com

# 如果解析失败,检查容器内的 /etc/resolv.conf
docker exec -it <container_id> cat /etc/resolv.conf

# 临时修改 DNS 为公共 DNS 以验证是否为 Docker DNS 问题
docker run --dns 8.8.8.8 --dns 8.8.4.4 <image_name> nslookup google.com</image_name></container_id></container_id>
以上代码提供了验证 DNS 故障的具体步骤。通过 nslookup 测试可以直接判断网络连通性瓶颈所在。如果直接指定公共 DNS 后解析成功,则证实了问题出在 Docker 内部的 DNS 转发机制上,这通常与 iptables 规则异常或 Docker 守护进程状态有关。此时,重启 Docker 服务依然是解决此类连锁反应的最有效方法。


