






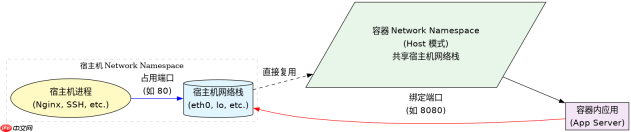
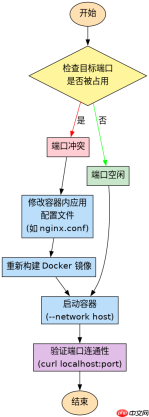
在 docker 的 host 模式下,容器直接复用宿主机的网络栈,因此不存在端口映射(port mapping)的概念,所有服务必须使用宿主机上未被占用的端口。解决端口冲突的核心方法是修改容器内服务的监听端口,确保其与宿主机上其他正在运行的服务不重复。
docker run 中 --network host 如何指定端口?
当使用 --network host 启动容器时,-p 或 --publish 参数会被忽略,Docker 不会进行任何 NAT 转换。如果容器内的应用默认监听 80 端口,而宿主机上已经有一个 Nginx 实例在运行并占用 80 端口,则容器启动时会因绑定失败而报错。此时需要在容器内部配置该应用监听另一个空闲端口,例如 8080。
FROM nginx:alpine
# 假设我们修改了 nginx.conf 将 listen 改为 8080
RUN echo 'server { listen 8080; location / { return 200 "host mode"; } }' > /etc/nginx/conf.d/default.conf
CMD ["nginx", "-g", "daemon off;"]
上述代码构建了一个自定义镜像,其内部 Nginx 强制监听 8080 端口。通过以下命令启动:
docker run --rm --network host my-nginx-host
由于使用了 Host 模式,该容器将直接绑定到宿主机的 8080 端口。若宿主机上没有其他服务占用 8080,则启动成功;若仍有冲突,需继续更换端口号。验证方式是在宿主机执行 curl http://localhost:8080,若能正常返回响应,说明端口绑定成功且无冲突。

如何排查宿主机上哪些进程占用了特定端口?
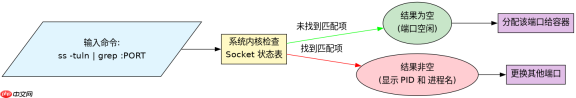
在确定新端口之前,必须确认目标端口是否空闲。可以使用 Linux 系统自带的 ss 或 netstat 命令来检查。例如,要检查 8080 端口是否被占用,可以运行 ss -tuln | grep 8080。如果输出为空,说明该端口当前可用;如果有输出,则显示了占用该端口的进程 ID (PID) 和程序名称。
# 检查端口占用情况
ss -tuln | grep :8080

# 如果发现有占用,查看具体进程详情
ps -p <pid> -o pid,cmd</pid>
在实际操作中,如果发现某个关键服务占用了期望的端口,且无法停止该服务,则需要为 Docker 容器选择一个不同的端口。例如,若 8080 被占用,可尝试 8081、8082 等。同时,需注意防火墙规则(如 iptables 或 firewalld)是否放行了该端口,因为在 Host 模式下,容器的流量等同于宿主机本地流量,防火墙策略同样适用。
Host 模式下容器与宿主机共享网络命名空间的具体表现是什么?
在 Host 模式下,容器内的进程可以看到宿主机上的所有网络接口、路由表和 ARP 表。这意味着容器内的应用可以直接访问宿主机的回环地址(127.0.0.1)来调用其他本地服务,无需经过虚拟网桥。这种模式消除了网络隔离,但也带来了安全风险和端口管理的复杂性。例如,如果容器内运行了一个数据库服务并监听 5432 端口,那么宿主机上的任何用户或进程都可以直接连接该数据库,除非通过数据库自身的认证机制进行限制。


