






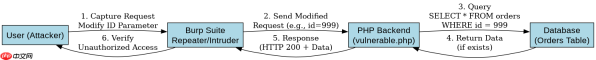
在 php 站点上利用 burp suite 验证越权漏洞,核心做法是修改请求中的身份标识参数(如 id、user_id)或会话凭证,观察服务器是否返回了非授权用户的数据。具体操作时,先通过正常流程获取目标用户的资源 id,然后在 burp 的 repeater 模块中将该 id 替换为其他用户的 id,若接口未校验当前登录用户与请求资源的归属关系,即可复现水平越权;若尝试访问管理员专属接口并成功,则复现垂直越权。
如何识别和定位易受攻击的参数?
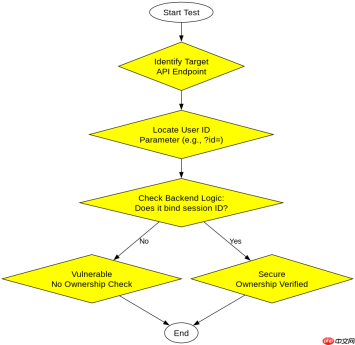
定位越权漏洞的关键在于找到那些直接依赖前端传递或 Cookie 中存储的用户标识来查询数据的 API 接口。通常这些接口会接受 GET 或 POST 请求,参数名常见为 id、uid、order_no 等。开发者需要检查业务逻辑,确认后端代码是否在执行敏感操作前,将请求中的标识与当前会话绑定的用户 ID 进行比对。如果代码仅使用传入的 ID 进行数据库查询而未做权限校验,该接口即存在风险。
// vulnerable.php
<?php session_start();
// 假设当前登录用户ID存储在session中
$currentUser = $_SESSION['user_id'];
// 危险做法:直接使用GET参数作为查询条件,未校验ownership
$id = $_GET['id'];
$sql = "SELECT * FROM orders WHERE id = $id";
$result = mysqli_query($conn, $sql);
$row = mysqli_fetch_assoc($result);
echo json_encode($row);
?>
上述代码展示了典型的水平越权场景。当攻击者发送 ?id=1001 时,如果数据库中存在 ID 为 1001 且属于其他用户的订单,PHP 脚本会直接返回该数据,因为代码中没有加入 AND user_id = '$currentUser' 这样的限制条件。要验证这一点,只需在 Burp 中捕获正常请求,修改 id 值为已知不属于当前用户的值,观察响应包是否包含有效数据。
如何利用 Burp 自动化测试越权范围?
手动逐个修改参数效率较低,可以使用 Burp 的 Intruder 模块进行自动化模糊测试。首先确定目标参数,然后加载一个包含多个潜在受害者 ID 的字典文件。配置 Intruder 的 Payload 位置后,启动扫描并监控响应包的长度或关键字变化。如果针对不同 ID 的请求返回了相同长度的成功响应(HTTP 200),且内容中包含非当前用户的信息,则极可能存在越权漏洞。此外,还可以结合 Sequencer 分析 Session ID 的随机性,排除因会话固定导致的垂直越权可能。


// secure.php
<?php session_start();
$currentUser = $_SESSION['user_id'];
$id = $_GET['id'];
// 安全做法:强制关联当前用户ID
$sql = "SELECT * FROM orders WHERE id = ? AND user_id = ?";
$stmt = mysqli_prepare($conn, $sql);
mysqli_stmt_bind_param($stmt, "ii", $id, $currentUser);
mysqli_stmt_execute($stmt);
$result = mysqli_stmt_get_result($stmt);
$row = mysqli_fetch_assoc($result);
if ($row) {
    echo json_encode($row);
} else {
    http_response_code(403);
    echo json_encode(["error" => "Access Denied"]);
}
?>
修复方案的核心在于“最小权限原则”和“数据所有权校验”。在 SQL 查询中必须同时绑定资源 ID 和当前用户 ID,确保只能获取属于当前用户的数据。即使攻击者修改了 id 参数,由于 user_id 来自服务端会话且不可篡改,查询结果将为空或触发 403 错误。这种基于服务端状态的身份绑定是防止越权的最有效手段之一。
当接口返回空数据时如何判断是越权还是不存在?
在测试过程中,如果修改 ID 后接口返回 HTTP 200 但内容为空或 null,这可能意味着资源不存在,也可能意味着服务器进行了静默失败处理以隐藏信息。为了区分这两种情况,可以尝试访问一个明确存在的、属于其他用户的资源 ID。如果此时返回了真实数据,而之前返回空的是因为 ID 无效,则说明之前的空响应可能是正常的“未找到”逻辑,而非越权拦截。反之,如果访问所有非当前用户的 ID 都返回相同的空结构,而访问当前用户自己的 ID 能正常返回,则更倾向于认为存在越权防护或资源隔离机制。另一种验证方法是修改请求方法或增加额外参数,观察错误码的变化,例如从 200 变为 403,这通常标志着权限校验生效。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





