






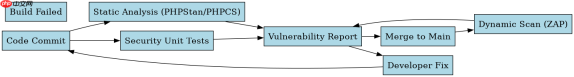
为老 php 项目补全自动化漏洞回归测试,核心做法是建立基于静态分析(sast)和动态扫描(dast)的流水线,并针对历史遗留代码编写针对性的安全单元测试。通过集成 php_codesniffer 的规则集、phpstan 的安全扩展以及 owasp zap 的 api 扫描,可以在每次提交时自动拦截 sql 注入、xss 等常见漏洞。对于无法立即重构的老代码,应优先使用白名单机制隔离高风险函数调用,并在测试套件中增加对关键输入点的 fuzzing 验证。
如何配置静态分析工具以识别老旧代码中的注入风险
在老项目中,直接启用严格的 SAST 规则往往会产生大量误报,因此需要定制化的配置策略来聚焦高危区域。推荐使用 PHP_CodeSniffer 配合 squizlabs/PHP_CodeSniffer 的标准库,并结合 PHPStan 的自定义规则来检测未过滤的变量传递。具体做法是在 phpcs.xml 中定义特定的 sniff 规则,仅对包含 $_GET、$_POST 或数据库查询语句的文件进行扫描,从而减少噪音。同时,利用 PHPStan 的 level 5 以上规则可以捕捉类型不匹配导致的潜在逻辑漏洞,这对于老代码中常见的弱类型比较问题尤为有效。
<?php // phpcs:disable Squiz.PHP.DisallowMultipleAssignments.Found
namespace App\Security;

class LegacyValidator {
    public function sanitize($input) {
        // 模拟老代码中的危险操作
        $clean = strip_tags($input);
        return $clean;
    }
}

$rawInput = $_GET['user_id'];
$validator = new LegacyValidator();
$safeId = $validator->sanitize($rawInput);
echo "ID: " . $safeId;
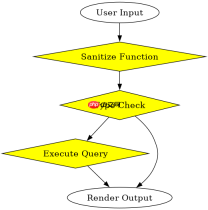
上述代码展示了老项目中常见的输入处理模式。运行 phpcs --standard=PSR12 src/LegacyValidator.php 会检查基本编码规范,而结合 PHPStan 则会指出 $rawInput 未经过严格类型声明可能带来的风险。在实际回归测试中,我们关注的是这种“半清洗”逻辑是否足以抵御攻击。通过 CI 管道集成这些工具,任何引入新漏洞的代码都会被阻断,确保老项目的安全性随迭代逐步提升。
怎样在动态测试中覆盖遗留接口的 XSS 与 CSRF 漏洞
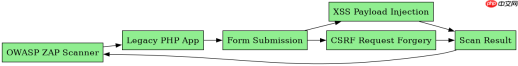
动态应用安全测试(DAST)是验证老项目运行时安全性的关键,特别是针对跨站脚本(XSS)和跨站请求伪造(CSRF)。由于老项目往往缺乏现代的前后端分离架构,直接输出用户数据到 HTML 页面的情况普遍存在。我们可以使用 OWASP ZAP 的 Docker 镜像作为 DAST 引擎,通过其 API 对部署在本地或测试环境的旧版应用进行主动扫描。重点配置扫描策略以覆盖所有包含表单提交的 URL 和显示用户内容的页面,并启用 XSS 探测插件。

<?php session_start();
if ($_SERVER['REQUEST_METHOD'] === 'POST') {
    // 老式 CSRF 保护缺失示例
    $comment = $_POST['comment'];
    echo "<div class='comment'>" . htmlspecialchars($comment, ENT_QUOTES, 'UTF-8') . "";
}
这段代码演示了一个简单的评论提交接口。虽然使用了 htmlspecialchars 缓解了反射型 XSS,但缺少 CSRF Token 验证。在动态测试阶段,OWASP ZAP 会尝试注入恶意脚本并模拟跨域请求。如果扫描结果显示没有检测到有效的 CSRF 保护机制,或者脚本被成功执行,则标记为高危漏洞。自动化回归测试脚本会解析 OWASP ZAP 的 JSON 报告,若发现新的 XSS 或 CSRF 漏洞条目,则构建失败,迫使开发者修复。这种方法确保了即使在不修改前端框架的情况下,也能通过外部扫描强制提升接口的安全性。
当老代码中存在硬编码密钥时如何自动化检测
老 PHP 项目中常存在将数据库密码、API 密钥硬编码在配置文件或源码中的现象,这是严重的安全隐患。自动化检测这类问题的最佳实践是使用专门针对敏感数据的扫描工具,如 gitleaks 或 trufflehog,并将其集成到 Git 预提交钩子或 CI 流程中。这些工具通过正则表达式匹配常见的密钥模式(如 AWS Access Key、MySQL Password 等),能够在代码提交前即时拦截泄露风险。对于已经存在的硬编码密钥,建议在测试环境中使用环境变量注入的方式覆盖,并在回归测试中验证应用是否能正确读取环境变量而非硬编码值。
例如,创建一个测试用例检查配置类是否优先加载 getenv('DB_PASSWORD')。如果代码中直接写死了字符串常量,测试应失败。这种基于行为的验证比单纯的文本搜索更可靠,因为它确认了程序的实际运行逻辑。结合静态扫描和动态验证,可以形成一套完整的硬编码密钥防护体系,确保老项目在现代化改造过程中不会因凭证泄露而导致安全事故。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





