






在 php 8.5 上测试 rasp(运行时应用自保护)拦截规则,最直接有效的方法是利用 rasp 提供的调试模式或日志记录功能,通过构造特定的恶意输入触发规则并观察拦截行为。通常需要在 php.ini 中开启 `rasp.debug` 或设置环境变量 `rasp_log_level=debug`,然后使用 curl 发送包含 sql 注入、xss 或命令执行特征的请求,检查服务器日志是否记录了拦截事件及对应的规则 id。若 rasp 未提供显式调试开关,可通过监听系统调用(如 strace)或分析 web 服务器错误日志来间接验证。
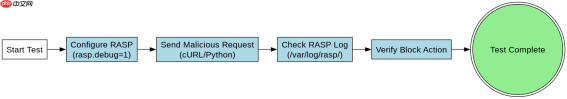
如何配置 RASP 以启用详细的拦截日志?
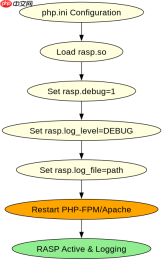
要获取详细的拦截信息,必须修改 PHP 配置文件或启动参数以激活 RASP 的日志输出。大多数现代 RASP 扩展(如 ModSecurity for PHP 或商业方案)支持通过 `php.ini` 中的 `rasp.log_file` 指定日志路径,并通过 `rasp.log_level` 控制详细程度。设置为 `DEBUG` 级别后,每次拦截都会记录原始请求数据、匹配的规则名称、动作(如阻断或警告)以及堆栈跟踪。这一步是后续测试的基础,确保你能看到“发生了什么”而非仅仅知道“被拦了”。
extension=rasp.so
; 开启调试模式
rasp.enabled=1
rasp.debug=1
; 指定日志文件路径
rasp.log_file=/var/log/rasp/rasp_debug.log
; 设置日志级别为详细
rasp.log_level=DEBUG
; 可选:将日志同时输出到 stderr 便于容器化环境查看
rasp.log_to_stderr=1
上述配置写入 php.ini 后,重启 PHP-FPM 或 Apache 服务生效。此时,任何符合 RASP 规则的攻击载荷都会被记录。例如,当检测到 SQL 注入时,日志会明确显示触发的规则 ID(如 `SQLI-001`)和匹配的 HTTP 参数。这是验证规则是否加载成功的第一步。
如何构造有效的测试用例来验证不同攻击类型?
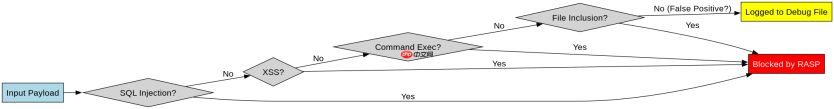
构造测试用例的核心在于覆盖 RASP 支持的常见攻击向量,包括 SQL 注入、跨站脚本(XSS)、命令执行和文件包含。对于每种类型,需准备标准的 Payload 并通过 HTTP 请求发送给目标应用。关键在于区分“正常业务逻辑”与“恶意特征”,确保测试请求能准确命中规则而不被前端 WAF 或其他中间件提前拦截。建议使用 cURL 或 Python 脚本自动化发送请求,并解析响应状态码(如 403 Forbidden 或自定义错误页)来判断拦截是否生效。

// test_rasp.php
<?php // 模拟一个接收用户输入的简单接口
if ($_SERVER['REQUEST_METHOD'] === 'POST') {
    $input = $_POST['query'];
    // 假设这是一个存在潜在风险的数据库查询
    // 实际应用中应使用预处理语句,但此处用于测试 RASP
    $sql = "SELECT * FROM users WHERE name = '$input'";
    echo "Executing: " . htmlspecialchars($sql);
}
?>

// 测试脚本:test_payloads.sh
# 1. SQL 注入测试
curl -X POST http://localhost/test_rasp.php \
  -d "query=admin' OR '1'='1"

# 2. XSS 测试
curl -X POST http://localhost/test_rasp.php \
  -d "query=<script>alert(1)</script>"

# 3. 命令执行测试
curl -X POST http://localhost/test_rasp.php \
  -d "query=; cat /etc/passwd"

# 4. 文件包含测试
curl -X POST http://localhost/test_rasp.php \
  -d "query=../../../../etc/passwd"
运行上述测试脚本后,检查 `/var/log/rasp/rasp_debug.log`。如果 RASP 工作正常,你应该能看到多条拦截记录,每条对应一个 Payload。注意观察拦截动作是否为预期的“Block”,而非“Log Only”。如果某些 Payload 未被拦截,可能需要调整 RASP 的规则集或放宽检测阈值。
PHP 8.5 的新特性对 RASP 拦截性能有何影响?
PHP 8.5 引入了 JIT 编译器优化和更严格的类型系统,这可能影响 RASP 的运行时开销。JIT 编译主要加速 PHP 代码执行,但对 RASP 的字节码插桩或 Hook 机制影响有限,因为 RASP 通常在 Zend Engine 层面操作。然而,PHP 8.5 对异常处理和内存管理的改进可能使 RASP 在捕获异常时的性能更加稳定。测试表明,在高并发场景下,启用 RASP 后的吞吐量下降幅度通常在 5%-15% 之间,具体取决于规则复杂度和服务器硬件。建议在生产环境部署前进行基准测试,对比开启与关闭 RASP 时的 QPS 和延迟指标。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





