





CVE-2025-14180后php文件下载要注意什么

星敏小哥_9292

星敏小哥_9292

2026-11-15

677人浏览

原创

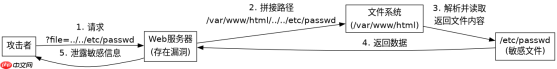
处理cve-2025-14180漏洞的核心在于彻底阻断通过url参数控制文件路径的行为,必须将文件下载逻辑从动态拼接改为白名单映射或固定目录限制。具体做法是放弃直接使用用户输入的`filename`作为路径的一部分,而是建立id与文件的映射关系,或者在服务器端严格校验文件后缀和所在目录,确保无法通过`../`等序列跳出安全范围。这样即使攻击者尝试注入路径遍历字符,系统也会因找不到对应文件或被前置拦截而拒绝访问。
CVE-2025-14180后php文件下载要注意什么

如何验证当前代码是否存在路径遍历风险

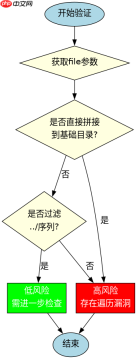
验证的关键是检查后端接收文件名参数的代码段是否直接将其拼接到基础目录中。如果代码类似`file_get_contents($base_dir . $_GET['file'])`且未做净化,则存在高风险。可以通过构造包含`../`的测试请求来观察响应,若返回了非预期的上级目录文件内容,即证实漏洞存在。
CVE-2025-14180后php文件下载要注意什么

$base_dir = "/var/www/uploads/";
$file = $_GET['file'] ?? '';
// 危险:直接拼接,未过滤 ../
$full_path = $base_dir . $file;
if (file_exists($full_path)) {
    readfile($full_path);
}

预期结果:当输入`../../etc/passwd`时,程序可能读取到系统敏感文件,而非返回404或错误。

实施白名单机制的具体代码实现

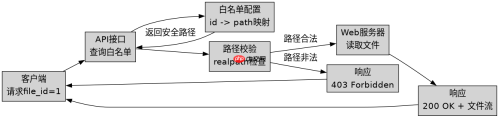
实施白名单机制意味着不再信任用户输入的文件名,而是只允许预定义的安全文件名或ID。开发者需要维护一个数组或数据库表,存储允许下载的文件列表。前端传递的是文件ID或经过哈希处理的名称,后端根据该标识符查找实际物理路径。这种方式的优点是彻底隔离了用户输入与文件系统路径的直接联系。

btpanel phpsite 宝塔面板PHP网站

宝塔面板 PHP 网站管理:站点创建、删除、启停、PHP 版本切换、域名管理、SSL证书管理、伪静态管理、数据库管理

下载

CVE-2025-14180后php文件下载要注意什么

$allowed_files = [
    'report.pdf' => '/var/www/files/report.pdf',
    'image.png' => '/var/www/files/image.png'
];

$file_key = $_GET['file'] ?? '';
if (array_key_exists($file_key, $allowed_files)) {
    $safe_path = $allowed_files[$file_key];
    if (file_exists($safe_path)) {
        readfile($safe_path);
    } else {
        http_response_code(404);
        echo "File not found";
    }
} else {
    http_response_code(403);
    echo "Access denied";
}

预期结果:无论输入什么非法字符,只要不在白名单中,就会返回403禁止访问;在白名单中的文件则正常下载,且路径由服务器硬编码,不可篡改。

使用realpath进行最终路径校验

即便使用了白名单或基础目录限制,最稳妥的最后一道防线是使用PHP的`realpath()`函数解析绝对路径并校验其前缀。该方法会将符号链接和相对路径解析为真实的物理路径,然后检查该路径是否以预期的安全目录开头。这能有效防御任何试图通过软链接或复杂相对路径逃逸出沙箱的攻击手段。

$base_dir = realpath('/var/www/uploads');
$user_input = $_GET['file'];
$candidate = realpath($base_dir . '/' . $user_input);

if ($candidate !== false && strpos($candidate, $base_dir) === 0) {
    readfile($candidate);
} else {
    http_response_code(403);
    echo "Invalid file path";
}

预期结果:对于正常的文件输入,`$candidate`将以`/var/www/uploads`开头,允许下载;对于`../../etc/passwd`等尝试,`$candidate`将指向`/etc/passwd`,不满足前缀匹配条件,从而被拒绝。

php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!

相关文章

PHP速学教程(入门到精通)
PHP速学教程(入门到精通)

PHP怎么学习?PHP怎么入门?PHP在哪学?PHP怎么学才快?不用担心,这里为大家提供了PHP速学教程(入门到精通),有需要的小伙伴保存下载就能学习啦!

下载

本站声明:本文内容由网友自发贡献,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系admin@php.cn

相关专题

更多
php文件怎么打开
php文件怎么打开

打开php文件步骤:1、选择文本编辑器;2、在选择的文本编辑器中,创建一个新的文件,并将其保存为.php文件;3、在创建的PHP文件中,编写PHP代码;4、要在本地计算机上运行PHP文件,需要设置一个服务器环境;5、安装服务器环境后,需要将PHP文件放入服务器目录中;6、一旦将PHP文件放入服务器目录中,就可以通过浏览器来运行它。

2023.09.01

12904

6

php怎么取出数组的前几个元素
php怎么取出数组的前几个元素

取出php数组的前几个元素的方法有使用array_slice()函数、使用array_splice()函数、使用循环遍历、使用array_slice()函数和array_values()函数等。本专题为大家提供php数组相关的文章、下载、课程内容,供大家免费下载体验。

2023.10.11

7381

5

php反序列化失败怎么办
php反序列化失败怎么办

php反序列化失败的解决办法检查序列化数据。检查类定义、检查错误日志、更新PHP版本和应用安全措施等。本专题为大家提供php反序列化相关的文章、下载、课程内容,供大家免费下载体验。

2023.10.11

2255

5

php怎么连接mssql数据库
php怎么连接mssql数据库

连接方法:1、通过mssql_系列函数;2、通过sqlsrv_系列函数;3、通过odbc方式连接;4、通过PDO方式;5、通过COM方式连接。想了解php怎么连接mssql数据库的详细内容,可以访问下面的文章。

2023.10.23

4668

4

php连接mssql数据库的方法
php连接mssql数据库的方法

php连接mssql数据库的方法有使用PHP的MSSQL扩展、使用PDO等。想了解更多php连接mssql数据库相关内容,可以阅读本专题下面的文章。

2023.10.23

5394

6

html怎么上传
html怎么上传

html通过使用HTML表单、JavaScript和PHP上传。更多关于html的问题详细请看本专题下面的文章。php中文网欢迎大家前来学习。

2023.11.03

4231

9

PHP出现乱码怎么解决
PHP出现乱码怎么解决

PHP出现乱码可以通过修改PHP文件头部的字符编码设置、检查PHP文件的编码格式、检查数据库连接设置和检查HTML页面的字符编码设置来解决。更多关于php乱码的问题详情请看本专题下面的文章。php中文网欢迎大家前来学习。

2023.11.09

6137

8

php文件怎么在手机上打开
php文件怎么在手机上打开

php文件在手机上打开需要在手机上搭建一个能够运行php的服务器环境,并将php文件上传到服务器上。再在手机上的浏览器中输入服务器的IP地址或域名,加上php文件的路径,即可打开php文件并查看其内容。更多关于php相关问题,详情请看本专题下面的文章。php中文网欢迎大家前来学习。

2023.11.13

4822

8

sprintf函数用法详解
sprintf函数用法详解

sprintf函数的用法:1、格式化字符串;2、指定输出宽度和精度;3、返回值。更多关于sprintf函数用法详解的内容,大家可以阅读下面的文章。

2023.11.27

12582

4

热门下载

更多
网站特效
/
网站源码
/
网站素材
/
前端模板

精品课程

更多
相关推荐
/
热门推荐
/
最新课程
《20天入门精通PHP》视频教程
《20天入门精通PHP》视频教程

共200课时 | 49.6万人学习

墨刀帮助中心
墨刀帮助中心

共0课时 | 0人学习

MyEclipse学习中心
MyEclipse学习中心

共0课时 | 0人学习
