






给现有 php 站点加一层 rasp(运行时应用自保护)以拦截 rce,最直接的做法是引入并加载一个支持 php 的 rasp 扩展或代理模块。这通常通过修改 php.ini 中的 extension 配置项来实现,无需改动业务代码。启用后,rasp 引擎会在运行时监控关键函数调用和上下文,一旦检测到如 system()、exec() 或 eval() 等危险操作被恶意利用,便会直接阻断执行并记录日志。
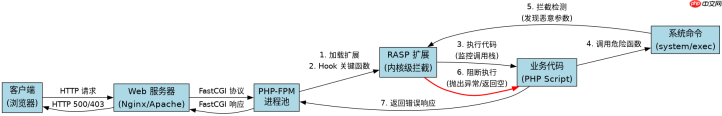
如何通过 php.ini 加载 RASP 扩展?
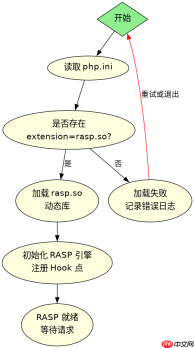
在 Linux 环境下,可以通过编辑 php.ini 文件来加载 RASP 共享对象库。假设 RASP 厂商提供的动态库文件名为 rasp.so,你需要找到 php.ini 的位置,并在其中添加一行 extension=rasp.so。为了确保 RASP 优先于其他扩展加载,建议将其放在 php.ini 的前部,或者使用 php.d 目录下的配置文件。加载完成后,重启 Web 服务器(如 Nginx + PHP-FPM)使配置生效。此时,PHP 进程启动时会自动初始化 RASP 引擎,开始对后续的所有请求进行保护。
; /etc/php/8.1/fpm/conf.d/rasp.ini
extension=rasp.so

; 可选:配置 RASP 日志路径
rasp.log_path=/var/log/rasp/rasp.log
rasp.log_level=warn
验证加载是否成功,可以运行 php -m | grep rasp 查看模块列表,或通过 phpinfo() 页面确认 RASP 扩展已激活。如果加载失败,请检查 php.ini 的错误日志,确保 rasp.so 文件存在且权限正确。
RASP 如何识别并阻断 RCE 攻击?
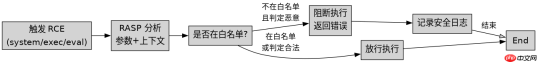
RASP 的核心能力在于“运行时”感知。它不依赖静态扫描,而是通过 Hook 技术拦截 PHP 内部函数的调用。当攻击者尝试通过注入参数触发 RCE 时,例如在 $_GET['cmd'] 中传入 ; cat /etc/passwd,并调用 system($_GET['cmd']),RASP 会在 system 函数执行前介入。它会分析调用栈、环境变量以及参数内容,判断该调用是否合法。如果发现参数包含系统命令特征,且来源可疑(如来自用户输入),RASP 会抛出异常或返回空值,从而阻止命令执行。同时,RASP 会记录详细的拦截日志,包括攻击源 IP、请求 URI、被拦截的函数及参数,便于安全团队后续分析。

<?php // 模拟 RASP 拦截前的危险代码
$cmd = $_GET['cmd'];
system($cmd); // 若 cmd 为 '; rm -rf /',RASP 将在此处阻断
?>
为了更精确地控制 RASP 的行为,可以配置白名单机制。例如,某些业务逻辑确实需要调用 system() 执行合法命令(如生成报告)。可以在 RASP 配置中指定这些特定场景下的调用不被拦截,或者设置严格的参数校验规则。此外,RASP 通常提供多种模式,如“仅监控”、“拦截”和“学习模式”。在生产环境初期,建议使用“仅监控”模式,观察误报情况,再逐步切换到“拦截”模式。
RASP 拦截 RCE 时的具体行为与日志输出是什么?
当 RASP 成功拦截一次 RCE 尝试时,其具体行为取决于配置的策略。默认情况下,RASP 会终止当前脚本的执行,并向客户端返回一个错误响应(通常是 HTTP 500 或自定义的错误页面)。同时,RASP 会在配置的日志文件中写入一条详细记录。日志内容通常包括时间戳、攻击类型(如 RCE)、被拦截的函数名(如 system)、原始参数值、调用栈信息以及请求的元数据(如 IP、User-Agent)。这些信息对于定位漏洞源头至关重要。例如,日志可能显示:[2023-10-01 12:00:00] [RCE] Blocked system() call with argument '; cat /etc/passwd' from IP 192.168.1.100。通过分析这些日志,开发者可以确认 RASP 是否正常工作,并进一步修复导致漏洞的业务代码,实现从“被动防御”到“主动加固”的转变。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





