






在部署脚本中控制权限的核心做法是:在执行 php think 命令前,通过 sudo -u www-data(或对应运行用户)切换执行身份,并配合 -c 参数限制执行的命令白名单。这样既避免了以 root 身份直接运行 php 进程带来的安全风险,又防止了恶意注入的额外命令被执行。
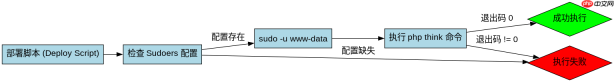
如何确保 ThinkPHP 命令以 Web 用户身份运行
必须使用 sudo -u 指定非特权用户来执行命令。默认情况下,CI/CD 流水线或服务器运维脚本往往拥有较高的权限,如果直接调用 php think,一旦存在命令注入漏洞,攻击者将获得最高控制权。因此,在脚本中显式指定运行用户是隔离风险的第一步。
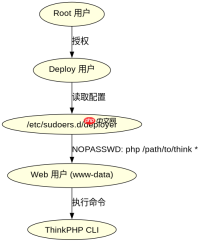
如何通过 sudoers 配置实现最小权限控制
需要在 /etc/sudoers 文件中为部署用户配置特定的 NOPASSWD 规则,仅允许其以 Web 用户身份执行指定的 ThinkPHP 入口文件。这种配置方式比在脚本中硬编码密码更安全,且能精确控制可执行的命令路径,避免任意命令执行。
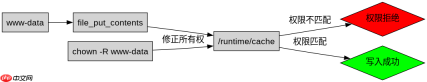
当 ThinkPHP 命令尝试写入缓存目录时权限不足怎么办
如果部署脚本中切换了用户但目标目录权限未同步调整,会导致 file_put_contents 失败。解决思路是确保 runtime 目录的所有权与执行用户一致,或在脚本中临时修正权限后恢复。

以下是完整的部署脚本示例,展示了如何结合 sudo 和 bash 进行安全调用:
#!/bin/bash
# 定义变量
DEPLOY_USER="deployer"
WEB_USER="www-data"
THINK_PATH="/var/www/html/think"
COMMAND="cache:clear"

# 检查 sudoers 是否已配置
# 假设 /etc/sudoers.d/deployer 包含:
# deployer ALL=(www-data) NOPASSWD: /usr/bin/php /var/www/html/think *

if sudo -l -U $DEPLOY_USER | grep -q "NOPASSWD"; then
    echo "Switching to web user for command execution..."
    # 使用 sudo -u 切换用户,-c 执行具体命令
    # 注意:这里只传递了固定的命令字符串,防止注入
    sudo -u $WEB_USER php $THINK_PATH $COMMAND

    if [ $? -eq 0 ]; then
        echo "Command executed successfully."
    else
        echo "Command failed with exit code $?."
        exit 1
    fi
else
    echo "Error: Sudoers configuration missing or incorrect."
    exit 1
fi
预期结果:
- 若
sudoers配置正确,脚本将以www-data身份执行cache:clear,成功清除缓存。 - 若
sudoers未配置,脚本将报错退出,不会执行任何操作。 - 若尝试注入如
; rm -rf /,由于sudo的限制和命令参数的固定性,该恶意代码不会被执行。
对于第三节提到的缓存目录权限问题,可以在上述脚本中加入以下逻辑:
# 确保 runtime 目录权限正确
chown -R $WEB_USER:$WEB_USER /var/www/html/runtime
chmod -R 755 /var/www/html/runtime
这段代码确保了在执行 ThinkPHP 命令前,运行时目录的权限已经调整为 Web 用户可写,从而避免权限拒绝错误。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





