






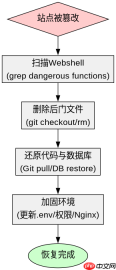
thinkphp8站点被篡改后,恢复的核心步骤是立即从干净的git仓库或备份中还原代码和数据库,并强制覆盖服务器上的文件以清除后门。随后必须通过修改`.env`环境变量中的密钥、重置所有用户密码以及检查web服务器配置来加固安全防线,防止攻击者再次利用已知的漏洞进行入侵。
如何识别并彻底清除ThinkPHP8中的Webshell后门?
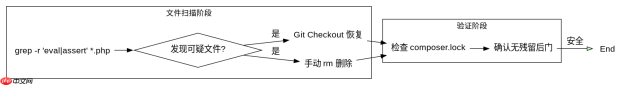
在恢复代码前,必须对当前服务器文件进行扫描,重点排查包含危险函数(如`eval`, `assert`, `system`, `exec`)的文件。ThinkPHP8基于Composer管理依赖,因此后门通常隐藏在入口文件、公共函数文件或自定义控制器中。使用命令行工具结合正则表达式可以快速定位可疑文件,确认无误后删除这些文件,并从版本控制系统的上一个已知干净提交中拉取代码。
#!/bin/bash
# 在ThinkPHP8项目根目录执行
# 查找包含常见Webshell特征函数的PHP文件
grep -r --include="*.php" -l "eval\|assert\|system\|exec\|passthru" ./app/ ./public/ ./config/

# 假设发现可疑文件 app/controller/Hack.php
# 从Git历史中恢复干净版本
git checkout HEAD~1 -- app/controller/Hack.php

# 如果文件已被删除或不在Git中,需手动清理
rm -f app/controller/Hack.php
上述脚本首先搜索`app`和`public`目录下包含高危函数的PHP文件。一旦找到疑似后门文件,使用`git checkout`命令将其恢复到之前的干净状态。如果后门文件是新添加的且未提交,则直接删除。务必检查`composer.lock`是否被篡改,确保依赖包未被替换为恶意版本。
如何通过环境变量和权限设置加固ThinkPHP8运行环境?
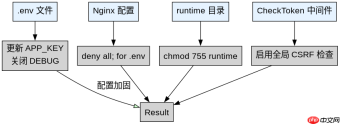
ThinkPHP8推荐使用`.env`文件管理敏感配置,如数据库密码、Redis密钥和App Key。恢复后,应立即生成新的随机密钥并更新`.env`文件,同时确保该文件不被Web服务器直接访问。此外,应限制`runtime`和`storage`目录的写入权限,仅允许Web进程用户写入,其他用户只读或无权限,从而防止攻击者通过文件上传漏洞写入恶意脚本。

修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
// .env.example (示例)
APP_DEBUG=false
APP_TRACE=false
APP_KEY=your-new-random-key-here
DATABASE_HOST=127.0.0.1
DATABASE_USER=db_user
DATABASE_PASS=new_strong_password

// 终端命令:设置目录权限
chmod 755 ./runtime
chmod 644 ./runtime/*
chown www-data:www-data ./runtime

// 确保.env文件不可被web访问
# 在Nginx配置中添加
location ~ /\.env {
    deny all;
}
代码片段展示了更新后的`.env`配置结构,强调关闭调试模式(`APP_DEBUG=false`)以防止信息泄露,并生成新的`APP_KEY`。终端命令部分演示了如何设置`runtime`目录权限,使其仅对Web用户可写,对其他用户只读。Nginx配置片段确保`.env`文件无法通过HTTP请求直接下载,这是保护敏感配置的关键一步。
ThinkPHP8中哪些中间件配置可能导致CSRF防护失效?
在ThinkPHP8中,跨站请求伪造(CSRF)防护由内置的`CheckToken`中间件处理。如果攻击者通过XSS漏洞获取了用户的CSRF Token,或者开发者错误地在全局路由中禁用了该中间件,CSRF防护将失效。恢复时,需检查`middleware.php`配置文件,确保`CheckToken`中间件未被意外移除或禁用,特别是对于需要免CSRF验证的API接口,应明确指定白名单而非全局关闭。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





