






整改命令执行风险的核心做法是彻底禁用或严格限制thinkphp中的动态函数调用,特别是`call_user_func`系列和`eval`,并配合白名单机制。具体而言,应检查路由定义、控制器方法调用及模板引擎配置,确保没有直接接收用户输入作为函数名或参数进行执行。通过关闭调试模式、移除危险函数以及使用安全的替代方案(如正则表达式校验输入),可以有效阻断攻击者利用漏洞执行系统命令的路径。

如何识别ThinkPHP中易受命令执行攻击的代码位置?
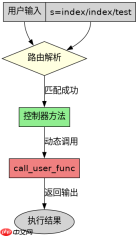
识别风险点主要关注三个区域:一是路由层是否使用了动态路由解析且未做白名单过滤;二是控制器中是否直接调用了`call_user_func`、`preg_replace`配合`/e`修饰符或`system`等系统函数;三是模板引擎是否开启了编译缓存且允许执行PHP代码。通常,攻击者会尝试在URL参数或POST数据中注入类似`?s=index/index/call_user_func&f=phpinfo`这样的payload来触发漏洞。
public function check_risk() {
    // 危险示例:直接使用用户输入作为函数名
    $func = input('get.func');
    $param = input('get.param');
    if ($func && function_exists($func)) {
        call_user_func($func, $param);
    }
}
上述代码展示了典型的命令执行风险点。当用户传入`func=system`和`param=cat /etc/passwd`时,服务器将直接执行系统命令。整改时需删除此类动态调用逻辑,改为固定的业务方法映射。
如何通过配置和中间件加固ThinkPHP的安全策略?
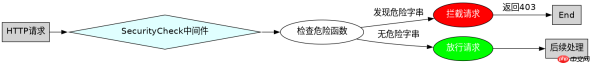
加固策略包括在应用配置文件中关闭调试模式,设置`app_debug`为`false`,以减少错误信息泄露。同时,应在入口文件或公共中间件中增加全局安全过滤,拦截包含敏感关键字的请求。对于必须使用的动态功能,应建立严格的白名单机制,仅允许预定义的合法函数被调用。此外,定期更新ThinkPHP框架至最新稳定版本,以修复已知的底层漏洞。

// 中间件示例:全局安全检查
namespace app\middleware;
class SecurityCheck {
    public function handle($request, \Closure $next) {
        $dangerous_funcs = ['system', 'exec', 'shell_exec', 'passthru'];
        foreach (input('get.') as $key => $value) {
            if (in_array(strtolower($value), $dangerous_funcs)) {
                throw new \think\exception\HttpException(403, 'Forbidden');
            }
        }
        return $next($request);
    }
}
该中间件代码演示了如何在请求进入控制器前进行初步筛查。虽然这不能替代代码层面的修复,但能作为一道防线,阻止常见的自动化扫描工具。结合WAF规则部署,可进一步提升政企项目的合规性。
等保测评中针对命令执行风险的验证测试方法是什么?
在等保测评过程中,验证命令执行风险通常采用黑盒测试与白盒审计相结合的方式。黑盒测试会使用专业的渗透测试工具(如Burp Suite)发送构造好的恶意请求,观察服务器响应是否返回系统输出或异常状态码。白盒审计则重点审查源代码中是否存在未过滤的用户输入直接传递给危险函数的情况。测试人员还会检查日志文件,确认是否有可疑的命令执行记录。只有通过这两方面的验证,才能证明整改措施的有效性。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





