






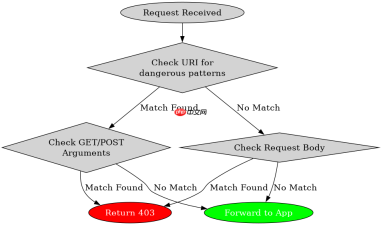
使用waf缓解thinkphp命令执行漏洞的核心在于拦截包含危险系统调用函数(如`system`、`exec`、`passthru`)且参数中带有管道符或shell元字符的请求。具体做法是在waf规则引擎中配置正则表达式,匹配http请求中的url路径、get/post参数及header,一旦检测到类似`| cat /etc/passwd`或`; rm -rf /`的模式,立即返回403禁止访问。这种基于特征匹配的防护能有效阻断利用thinkphp框架中未过滤用户输入直接拼接至shell命令的攻击流量。

如何识别ThinkPHP命令执行的典型攻击载荷?
ThinkPHP命令执行漏洞通常发生在开发者直接使用`eval`、`assert`或系统命令函数处理用户输入时。典型的攻击载荷会尝试闭合原有代码结构并注入新的Shell命令。例如,在GET请求参数中,攻击者常使用`|`、`;`、`&&`等符号连接恶意指令。识别这些载荷的关键是关注请求体中是否包含常见的危险函数名以及紧随其后的系统级操作指令。通过监控这些特定的字符串组合,可以精准定位潜在的漏洞利用尝试。
import re

def check_waf_rule(request_method, request_uri, post_data):
    # 定义危险函数列表
    dangerous_functions = ['system', 'exec', 'shell_exec', 'passthru', 'eval', 'assert']

    # 定义危险符号,用于连接命令
    shell_metacharacters = ['|', ';', '&', '`', '$']

    # 构造正则表达式:匹配危险函数后跟危险符号和常见系统文件路径
    # 示例:system(|)cat /etc/passwd
    pattern = r'(?:' + '|'.join(dangerous_functions) + r')s*([;|&`])s*(cat|ls|rm|wget|curl)s+.*'

    target_string = f"{request_method} {request_uri} {post_data}"

    if re.search(pattern, target_string, re.IGNORECASE):
        return "BLOCKED: Potential Command Injection Detected"
    else:
        return "ALLOWED"

# 测试用例
print(check_waf_rule("GET", "/index.php?s=/Index/\think\app/invokefunction&function=call_user_func_array&vars[0]=system&vars[1][]=cat /etc/passwd", ""))
print(check_waf_rule("POST", "/api/data", "id=1&action=run; ls -la"))
上述Python脚本模拟了WAF的核心检测逻辑。它定义了危险函数集合和Shell元字符,并通过正则表达式匹配两者之间的关联。第一个测试用例模拟了ThinkPHP经典的RCE利用链,其中`system`函数被调用,且参数中包含`cat /etc/passwd`,中间由`[]`数组索引分隔,但核心意图仍是执行系统命令。第二个用例展示了POST数据中直接拼接分号和命令的情况。脚本成功识别出这些模式并返回“BLOCKED”,验证了规则的有效性。
WAF规则中如何避免误报正常业务请求?
在编写WAF规则时,误报是一个常见问题,特别是当业务本身涉及日志查看、文件管理或系统状态查询时。为了避免误报,规则需要更加精细化,不仅匹配危险函数,还要结合上下文环境。例如,可以限制仅当危险函数出现在特定的URL路径(如ThinkPHP的路由入口)或特定的Header中时才触发。此外,可以使用白名单机制,允许已知的合法IP或特定的合法参数值通过。另一种策略是引入行为分析,即不仅仅看单次请求的内容,而是观察请求的频率和序列,异常的高频调用往往意味着自动化攻击工具的使用。


# Nginx WAF 规则示例 (使用 Lua 模块)

local dangerous_patterns = {
    "system\s*\(",
    "exec\s*\(",
    "\|\s*cat",
    ";\s*ls",
    "\$\{.*\}",
    "\.\./\.\./"
}

function _M.check(r)
    local uri = r.uri
    local args = r.args
    local body = r.request_body

    -- 检查URI
    for _, pattern in ipairs(dangerous_patterns) do
        if string.find(uri, pattern) then
            r.status = 403
            r.headers["Content-Type"] = "text/plain"
            r.say("Forbidden")
            return 1
        end
    end

    -- 检查GET参数
    for key, val in pairs(args) do
        for _, pattern in ipairs(dangerous_patterns) do
            if string.find(val, pattern) then
                r.status = 403
                r.headers["Content-Type"] = "text/plain"
                r.say("Forbidden")
                return 1
            end
        end
    end

    return 0
end
这段Nginx Lua代码展示了如何在Web服务器层面实现更细粒度的WAF规则。它不仅检查URI,还遍历GET参数和请求体,查找预定义的危险模式。通过将这些模式封装在表中,便于维护和扩展。代码中特别加入了对目录遍历(`../`)和变量注入(`${}`)的检测,这些都是命令执行漏洞常见的辅助手段。相比简单的正则匹配,这种结构化检查能更好地适应复杂的请求结构,同时通过精确的模式匹配减少误报。例如,如果业务 legitimately 使用`system`作为变量名而非函数调用,可以通过更严格的上下文判断(如检查括号前的空格或特定关键字)来区分。
针对ThinkPHP特定版本的漏洞补丁与WAF协同策略是什么?
ThinkPHP的不同版本存在不同的漏洞细节,例如ThinkPHP 5.x的远程代码执行漏洞利用了`invokefunction`路由特性,而ThinkPHP 6.x则可能涉及其他入口点。WAF规则需要根据目标版本进行定制。对于已知漏洞,最佳实践是优先应用官方安全补丁,因为这是最根本的解决方案。WAF应作为临时缓解措施,在补丁部署前或无法立即打补丁的环境中提供保护。协同策略包括:首先,确认应用使用的ThinkPHP版本;其次,查阅该版本的官方安全公告,获取具体的漏洞利用特征;最后,将这些特征转化为WAF规则。例如,针对ThinkPHP 5.x的漏洞,WAF应重点监控`/index.php?s=/`路径下的`invokefunction`参数,并严格限制其传入的函数名和参数数量。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





