






thinkphp最新版无法通过框架层代码完全“躲过”php2shell,因为该漏洞本质是web服务器(如nginx、apache)对路径解析的缺陷,而非应用逻辑错误。框架层修不了是因为它发生在http请求到达php解释器之前,由服务器将非php文件当作php执行,属于基础设施层面的安全边界问题。

Nginx FastCGI路径解析漏洞原理是什么
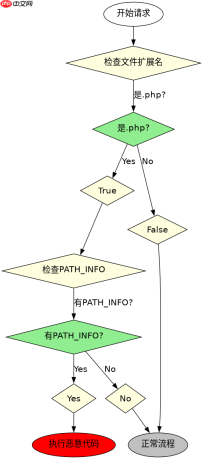
该漏洞的核心在于Nginx配置中`fastcgi_split_path_info`指令的使用方式不当。当Nginx接收到一个包含`.php`后缀但实际不存在的路径时,如果配置允许解析路径信息,Nginx会将路径中的部分字符传递给后端PHP-FPM作为`PATH_INFO`。PHP-FPM在接收到请求后,会尝试寻找对应的脚本文件。由于FastCGI协议的特性,PHP-FPM可能会忽略路径中不存在的部分,直接执行找到的第一个`.php`文件,或者将后续字符作为参数传入。攻击者利用这一点,上传一个名为`shell.php.jpg`的文件,然后访问`/uploads/shell.php.jpg/.php`,Nginx将其解析为执行`shell.php.jpg`并传入`.php`作为路径信息,导致图片被当作PHP代码执行。
server {
    listen 80;
    server_name example.com;
    root /var/www/html;

    location ~ \.php$ {
        fastcgi_pass   127.0.0.1:9000;
        fastcgi_index  index.php;
        # 危险配置:未正确限制PATH_INFO
        fastcgi_split_path_info ^(.+\.php)(/.+)$;
        fastcgi_param  SCRIPT_FILENAME  $document_root$fastcgi_script_name;
        include        fastcgi_params;
    }
}
上述Nginx配置片段展示了典型的易受攻击场景。关键在于`fastcgi_split_path_info`的正则表达式和`SCRIPT_FILENAME`的设置。如果`$fastcgi_script_name`没有被严格校验,或者Nginx版本存在已知bug,攻击者可以通过构造特殊的URL路径来绕过安全检查。例如,访问`/index.php/.%00.jpg`或类似变体,可能导致PHP-FPM执行非预期的文件。修复方案通常包括升级Nginx到最新版本,或在配置中明确禁止对非PHP文件进行FastCGI处理,例如使用`location ~* \.(jpg|jpeg|png|gif)$ { fastcgi_disable 1; }`或直接返回403。
Apache环境下如何触发此类漏洞
在Apache环境中,类似的漏洞通常与`mod_php`或`suEXEC`的配置有关,但更常见的是通过`.htaccess`文件或MIME类型混淆来实现。虽然Apache本身不像Nginx那样有明确的FastCGI路径解析漏洞,但如果服务器配置了错误的MIME类型处理,或者允许用户自定义脚本处理器,攻击者同样可以上传恶意文件并执行。例如,将图片文件重命名为`.php`扩展名,或者利用Apache的`AddType`指令将特定扩展名映射到PHP处理器。此外,如果Apache启用了`MultiViews`选项,也可能导致路径解析歧义,从而触发漏洞。


# Apache .htaccess 示例 (危险)
AddHandler application/x-httpd-php .jpg
# 或者
Options +MultiViews
上述Apache配置片段展示了两种危险的设置。第一种直接将`.jpg`文件交给PHP处理器,这显然会导致任何上传的图片都被执行。第二种启用`MultiViews`,允许Apache在没有明确扩展名的情况下尝试匹配文件,这可能与某些框架的路由规则冲突,导致意外执行。在实际应用中,应严格限制可执行的扩展名,并确保上传目录没有执行权限。对于ThinkPHP等框架,建议将上传目录设置为不可执行,并通过Web服务器配置强制所有请求必须经过入口文件`index.php`,从而避免直接访问静态资源时的安全风险。
ThinkPHP项目中上传目录的安全配置具体怎么做
在ThinkPHP项目中,防止此类漏洞的关键不在于框架代码本身,而在于部署环境的配置。首先,必须确保上传目录(通常是`public/uploads`)没有任何执行权限。在Nginx中,可以通过`location`块明确拒绝对该目录的PHP执行;在Apache中,可以通过`.htaccess`文件添加`Deny from all`或`Options -ExecCGI`。其次,文件名应经过严格 sanitization,去除特殊字符,并重命名以避免原始扩展名被利用。最后,启用内容类型检查,确保上传的文件确实是预期的类型,而不是仅仅依赖扩展名。
// ThinkPHP 中间件示例:验证上传文件类型
public function handle($request, Closure $next)
{
    $file = $request->file('upload');
    if ($file) {
        $info = $file->validate(['size' => 1048576, 'ext' => 'jpg,png,gif'])
                     ->move(public_path() . '/uploads');
        if (!$info) {
            return json(['code' => 0, 'msg' => $file->getError()]);
        }
        // 进一步验证文件头
        $finfo = new finfo(FILEINFO_MIME_TYPE);
        $mime = $finfo->file($info->getPathname());
        if (!in_array($mime, ['image/jpeg', 'image/png', 'image/gif'])) {
            unlink($info->getPathname());
            return json(['code' => 0, 'msg' => 'Invalid file type']);
        }
    }
    return $next($request);
}
上述ThinkPHP中间件代码展示了如何在应用层增加一道防线。虽然这不能替代服务器配置,但它能捕获一些低级错误。关键步骤包括:使用`validate`方法限制文件大小和扩展名;使用`finfo`库检查文件的真实MIME类型,防止扩展名伪造;最后,确保文件移动到正确的目录。结合服务器端的执行权限禁用,可以大幅降低风险。记住,框架代码只能处理业务逻辑,无法控制Web服务器的底层行为,因此基础设施安全至关重要。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





