






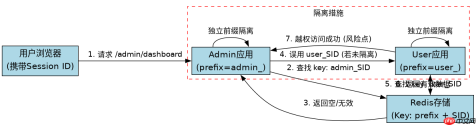
thinkphp8多应用session配置失效引发越权,通常是因为不同应用(如admin和user)共享了相同的session id但缺乏隔离,或者session存储驱动未正确区分应用前缀。要防止这种情况,必须在配置文件中为每个应用设置独立的`session_prefix`或`prefix`,确保生成的session文件名或redis key包含应用标识,从而在物理或逻辑上隔离会话数据。同时,应检查session中间件的注册顺序,确保在路由解析后、控制器执行前正确加载了对应应用的session配置。
如何配置多应用独立Session前缀?
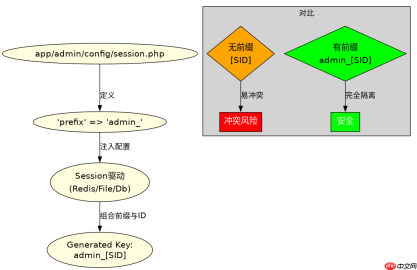
在ThinkPHP8的多应用模式下,默认情况下所有应用可能共用同一个Session驱动实例,导致Session ID混淆。解决这一问题的核心是修改`config/session.php`或在各应用的`config`目录下创建独立的Session配置文件。通过设置`prefix`参数,可以为每个应用生成唯一的Session键名前缀。例如,在`app/admin/config/session.php`中设置`'prefix' => 'admin_'`,而在`app/user/config/session.php`中设置`'prefix' => 'user_'`。这样,即使两个应用使用相同的Session ID,其存储的Key也会因前缀不同而互不干扰,从根本上杜绝因Session覆盖导致的越权风险。
\think\facade\Config::set([
    'session' => [
        'type'     => 'redis',
        'prefix'   => 'admin_', // 关键:应用级前缀
        'expire'   => 3600,
        'host'     => '127.0.0.1',
        'port'     => 6379,
        'password' => '',
    ]
], 'admin'); // 针对admin应用生效
上述代码展示了如何在ThinkPHP8中通过配置门面动态设置特定应用的Session参数。在实际项目中,更推荐的做法是在各应用的`config`目录下直接放置`session.php`文件,框架会自动加载对应应用的配置。关键在于`prefix`字段必须唯一且包含应用名称,避免硬编码冲突。如果使用的是数据库或文件驱动,前缀同样会应用到表名或文件名中,确保数据隔离。
Session中间件在多应用下的加载顺序影响是什么?
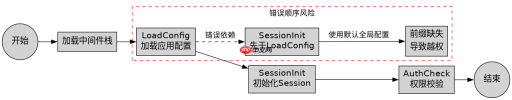
ThinkPHP8的中间件执行顺序直接影响Session的初始化和读取时机。如果Session中间件在应用路由解析之前过早加载,可能会错误地初始化全局Session而非当前应用专属的Session。因此,必须确保Session中间件在应用路由解析之后、控制器动作执行之前加载。在`middleware.php`配置文件中,应将`\think\middleware\LoadConfig::class`或应用特定的配置加载中间件置于Session中间件之前,或者使用应用级别的中间件分组。此外,检查`app/middleware.php`是否覆盖了全局配置,确保每个应用都有独立的中间件栈,特别是`\think\middleware\SessionInit::class`应在应用上下文确定后执行。

由 ReMe 驱动的记忆管理系统,支持跨会话记忆持久化、自动应用用户偏好以及智能上下文压缩...
// app/admin/middleware.php
return [
    \think\middleware\LoadConfig::class,
    \think\middleware\SessionInit::class, // 确保在此处加载
    \app\admin\middleware\AuthCheck::class,
];
以上代码片段展示了Admin应用中间件的正确配置顺序。`LoadConfig`负责加载当前应用的配置(包括Session前缀),随后`SessionInit`根据已加载的配置初始化Session。如果顺序颠倒,`SessionInit`可能使用默认的全局配置,导致前缀缺失或错误。对于User应用,需同理配置其`middleware.php`,确保`SessionInit`在应用配置加载后执行。这种顺序保证了Session的隔离性,防止跨应用访问。
当Session ID被篡改时如何验证并阻断越权?
即使配置了独立前缀,攻击者仍可能尝试复用其他应用的Session ID进行越权访问。此时,需要在应用入口处增加Session ID的有效性校验。具体做法是在自定义中间件中,获取当前请求的Session ID,并与当前应用配置的Session存储中的有效ID进行比对。如果Session ID存在但属于其他应用(即Key前缀不匹配),则强制销毁该Session并重定向到登录页。此外,启用Session的`use_only_cookies`选项,禁止URL中的Session ID传递,减少ID泄露风险。结合HTTPS和SameSite Cookie属性,可进一步降低CSRF和Session固定攻击的可能性。
namespace app\admin\middleware;

use think\facade\Request;
use think\facade\Session;

class SessionValidate {
    public function handle($request, \Closure $next) {
        $sessionId = Request::cookie('PHPSESSID') ?: Request::param('_sid');
        if ($sessionId) {
            // 检查Session是否存在于当前应用的前缀下
            $key = config('session.prefix') . $sessionId;
            if (!\think\facade\Cache::has($key)) { // 假设使用Cache驱动
                Session::clear();
                return redirect('/login')->with('error', 'Session expired or invalid.');
            }
        }
        return $next($request);
    }
}
该中间件示例演示了如何手动验证Session ID的有效性。通过构建预期的Session Key(前缀+ID),并检查缓存或数据库中是否存在该Key,可以确认Session是否属于当前应用。如果不存在,说明可能是伪造或跨应用残留的Session,立即清除并拒绝访问。此方法作为配置隔离的补充,提供了额外的安全层。注意,实际实现时需替换`\think\facade\Cache::has`为具体的Session驱动查询方法,如Redis的`EXISTS`命令。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





