






在nginx中禁止thinkphp8的runtime和上传目录执行php,核心做法是在server块中使用location正则匹配这些路径,并通过fastcgi_param移除script_filename或返回403。具体而言,针对runtime目录(通常位于public/runtime)和uploads目录,配置location ~* /(runtime|uploads)/.*\.php$并设置deny all或return 403,确保任何以.php结尾的请求被拦截。这样即使攻击者上传了恶意php文件,也无法通过web服务器解析执行,从而保障应用安全。
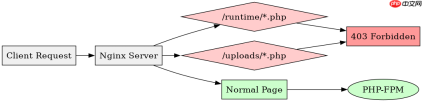
如何精准匹配runtime目录下的PHP请求
要阻止runtime目录下的PHP执行,需使用location指令配合正则表达式精确匹配该路径下的所有.php文件。ThinkPHP8默认将运行时缓存、日志等文件存储在public/runtime目录下,若该目录存在可写权限且未限制执行,可能成为风险点。配置时,应定位到public目录下的runtime子目录,利用正则捕获路径中的.php后缀,并直接拒绝访问。此方法无需修改应用代码,仅通过Nginx配置即可生效,确保运行时数据不被当作脚本执行。
server {
    listen 80;
    server_name example.com;
    root /var/www/html/public;

    # 禁止runtime目录执行PHP
    location ~* ^/runtime/.*\.php$ {
        deny all;
        return 403;
    }

    # 其他常规配置...
    location / {
        try_files $uri $uri/ /index.php?$query_string;
    }

    location ~ \.php$ {
        fastcgi_pass unix:/run/php-fpm.sock;
        fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
        include fastcgi_params;
    }
}
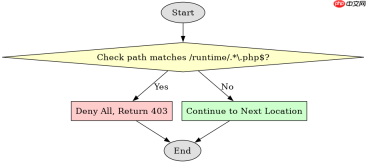
上述配置中,location ~* ^/runtime/.*\.php$ 会匹配任何以/runtime/开头并以.php结尾的路径。deny all; 和 return 403; 确保请求被立即拒绝,返回403 Forbidden状态码。注意,该规则必须放在通用PHP处理location之前,以避免被后续规则覆盖。测试时,访问http://example.com/runtime/test.php应返回403,而正常页面如http://example.com/index.php仍可正常访问。
如何配置uploads目录防止PHP上传执行
uploads目录用于存储用户上传的文件,若未正确限制,攻击者可上传PHP脚本并执行。为防止此类风险,需在Nginx中配置location规则,专门拦截uploads目录下的.php请求。ThinkPHP8本身不强制指定uploads路径,但常见实践是将上传文件存放在public/uploads或类似目录。配置时,使用正则匹配/uploads/.*\.php$,并返回403或404,确保任何尝试执行PHP的行为被阻断。同时,建议结合应用层验证文件类型,但Nginx层面的防护是必要补充。


server {
    listen 80;
    server_name example.com;
    root /var/www/html/public;

    # 禁止uploads目录执行PHP
    location ~* ^/uploads/.*\.php$ {
        deny all;
        return 403;
    }

    # 允许uploads目录访问静态文件
    location ~* ^/uploads/.*\.(jpg|jpeg|png|gif|pdf|doc|docx)$ {
        expires 30d;
        add_header Cache-Control "public, immutable";
    }

    # 其他常规配置...
    location / {
        try_files $uri $uri/ /index.php?$query_string;
    }

    location ~ \.php$ {
        fastcgi_pass unix:/run/php-fpm.sock;
        fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
        include fastcgi_params;
    }
}
此配置中,location ~* ^/uploads/.*\.php$ 专门拦截uploads目录下的PHP文件请求,返回403。同时,为提升性能,允许uploads目录访问常见静态文件类型(如图片、PDF),并设置缓存头。这确保了合法文件可正常加载,而恶意PHP脚本被拒。测试时,上传一个test.php到uploads目录,访问http://example.com/uploads/test.php应返回403,而上传图片如http://example.com/uploads/image.jpg则正常显示。务必确保该规则优先级高于通用PHP处理规则,否则可能被绕过。
当runtime目录权限设置为777时会发生什么
如果runtime目录权限被错误设置为777(即所有用户可读、写、执行),虽然Nginx配置已阻止PHP执行,但本地用户或进程仍可直接读写该目录下的文件,可能导致敏感信息泄露或缓存污染。ThinkPHP8的runtime目录包含编译后的模板、缓存数据和日志,权限过宽会使攻击者若获得服务器shell访问权,能轻易篡改缓存或注入恶意数据。尽管Nginx层面防护有效,但文件系统权限管理仍是基础安全措施。建议将runtime目录权限设为755或750,并确保所有者为Web服务器用户(如www-data),避免全局可写。此外,定期清理过期缓存文件,减少潜在风险。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





