






thinkphp8 在上线环境开启 app_debug 会直接暴露应用的完整错误堆栈、数据库查询语句、环境变量(如数据库密码、密钥)以及路由和配置信息。具体做法是确保生产环境的 config/app.php 中 app_debug 设置为 false,并配合 error_reporting 屏蔽敏感信息的输出。
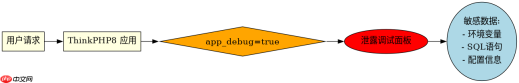
开启调试模式时具体泄露哪些数据?
当 app_debug 为 true 时,ThinkPHP 的异常处理器会将详细的调试面板附加到响应中。这包括当前请求的所有参数、已加载的配置文件内容、执行的 SQL 语句及其执行时间,以及服务器环境变量。攻击者可以利用这些信息构造针对性的攻击 payload,例如通过泄露的数据库连接信息直接连接数据库,或通过泄露的路由规则绕过安全限制。
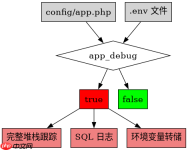
\think\facade\Env::set('APP_DEBUG', false);
// 或者在 config/app.php 中
return [
    'app_debug' => false,
    'app_trace' => false,
];
如何正确关闭调试模式并验证效果?
关闭调试模式后,系统应返回标准的 HTTP 错误页面或自定义的错误视图,不再显示任何内部实现细节。验证方法是访问一个会触发异常的 URL,检查响应体中是否包含堆栈跟踪或 SQL 语句。如果仍然看到详细信息,说明配置未生效或存在缓存问题。

PHP 8.5.12
下载
修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。

// 测试脚本 test_debug.php
require 'vendor/autoload.php';
$config = require 'config/app.php';
if ($config['app_debug']) {
    echo "DEBUG IS ON - SECURITY RISK!";
} else {
    echo "DEBUG IS OFF - SAFE.";
}
基于 app_debug 输入条件导致的具体安全问题是什么?
如果 app_debug 的值来源于环境变量且未做严格校验,攻击者可能通过修改环境变量或在特定条件下覆盖该值来重新开启调试模式。例如,在某些部署环境中,如果 .env 文件未被正确忽略或权限设置不当,攻击者可以直接读取或修改该文件以恢复调试状态,从而再次获取敏感信息。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





