






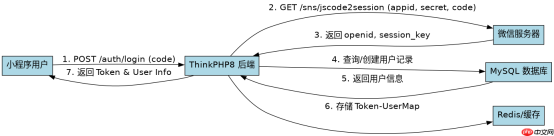
thinkphp8对接微信小程序登录换取openid,核心做法是后端接收前端传来的code,调用微信官方接口获取session_key和openid,并将openid存入数据库或缓存。具体实现时,需使用thinkphp的http客户端发起https请求,解析返回的json数据提取openid字段,同时处理可能的网络异常或业务错误码。
如何封装通用的微信登录服务类
在ThinkPHP8中,建议将微信登录逻辑封装为独立的Service类,以便复用和解耦。该类负责处理与微信服务器的通信、参数校验及结果解析。通过依赖注入或静态调用,控制器只需传入前端获取的code即可获取openid。
app\service\WxLoginService.php
namespace app\service;

use think\facade\Http;
use think\exception\ValidateException;

class WxLoginService
{
    private $appId;
    private $appSecret;
    private $tokenUrl = 'https://api.weixin.qq.com/sns/jscode2session';

    public function __construct()
    {
        // 从配置文件中读取AppID和AppSecret
        $this->appId = config('wechat.app_id');
        $this->appSecret = config('wechat.app_secret');
    }

    /**
     * 根据code获取openid和session_key
     * @param string $code 小程序端login接口返回的临时代码
     * @return array ['openid' => 'xxx', 'session_key' => 'xxx']
     * @throws ValidateException
     */
    public function getSession($code)
    {
        if (empty($code)) {
            throw new ValidateException('code不能为空');
        }

        $params = [
            'appid' => $this->appId,
            'secret' => $this->appSecret,
            'js_code' => $code,
            'grant_type' => 'authorization_code'
        ];

        try {
            $response = Http::get($this->tokenUrl, $params);
            $data = $response->json();

            // 检查微信接口返回的错误码
            if (isset($data['errcode']) && $data['errcode'] != 0) {
                throw new ValidateException('微信接口错误: ' . ($data['errmsg'] ?? '未知错误'));
            }

            if (!isset($data['openid'])) {
                throw new ValidateException('未获取到openid');
            }

            return [
                'openid' => $data['openid'],
                'session_key' => $data['session_key'] ?? ''
            ];
        } catch (\Exception $e) {
            // 记录日志并抛出业务异常
            \think\facade\Log::error('WxLogin failed: ' . $e->getMessage());
            throw new ValidateException('登录失败,请稍后重试');
        }
    }
}
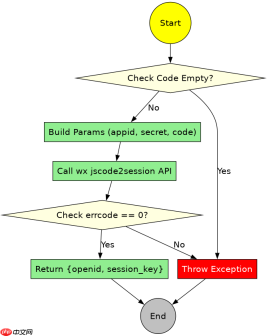
上述代码展示了完整的Service类实现。它首先从配置文件加载凭证,然后构造请求参数调用微信接口。如果接口返回非零错误码,直接抛出异常;如果成功,则返回包含openid和session_key的数组。这种封装方式使得控制器层非常简洁,且便于后续扩展如绑定用户等功能。
如何在控制器中调用并返回用户信息
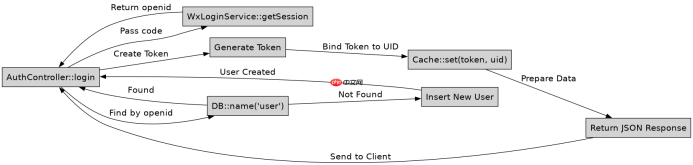
控制器接收到前端POST请求中的code后,实例化或调用WxLoginService的方法,获取openid。随后,可以根据openid查询本地数据库是否存在该用户,若存在则生成Token返回,若不存在则创建新用户记录并生成Token。这一步骤完成了从微信身份到应用身份的映射。

app\controller\AuthController.php
namespace app\controller;

use app\BaseController;
use app\service\WxLoginService;
use think\facade\Db;
use think\facade\Cache;

class AuthController extends BaseController
{
    protected $wxLoginService;

    public function initialize()
    {
        parent::initialize();
        $this->wxLoginService = new WxLoginService();
    }

    /**
     * 小程序登录接口
     * POST /api/auth/login
     * Body: { "code": "xxxxxx" }
     */
    public function login()
    {
        $code = input('post.code', '', 'trim');

        try {
            // 1. 调用Service获取openid
            $sessionData = $this->wxLoginService->getSession($code);
            $openid = $sessionData['openid'];

            // 2. 查询或创建用户
            $user = Db::name('user')->where('openid', $openid)->find();
            if (!$user) {
                $user = Db::name('user')->insertGetId([
                    'openid' => $openid,
                    'create_time' => time(),
                    'update_time' => time()
                ]);
                $user = Db::name('user')->where('id', $user)->find();
            }

            // 3. 生成简单的Token(实际项目建议使用JWT)
            $token = md5($openid . time() . rand(1000, 9999));

            // 4. 存储Token到缓存,设置过期时间
            Cache::set('token_' . $token, $user['id'], 7200); // 2小时过期

            return json(['code' => 200, 'msg' => '登录成功', 'data' => [
                'token' => $token,
                'user' => $user
            ]]);

        } catch (\Exception $e) {
            return json(['code' => 400, 'msg' => $e->getMessage()]);
        }
    }
}
控制器代码演示了完整的登录流程。首先验证并获取code,接着调用Service获取openid。然后根据openid查找本地用户表,如果用户不存在则新建一条记录。最后,为了保持用户登录状态,生成一个随机Token并存入Redis或文件缓存中,关联用户ID。返回给前端的包括Token和用户基本信息。注意,这里使用了简化的Token机制,生产环境推荐使用JWT库如firebase/php-jwt来签发和验证Token,以增强安全性。
如何处理session_key的安全性与解密数据
在获取openid的同时,微信接口也会返回session_key。这个key非常重要,用于解密小程序端上传的加密数据(如手机号)。session_key不应暴露给前端,也不应频繁刷新,因为每次login都会更新它。因此,最佳实践是将session_key存储在服务器端(如Redis),并与openid或用户ID关联。当需要解密数据时,从缓存中取出对应的session_key进行解密操作。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





