






将数据库密码硬编码在php文件中是严重的安全隐患,最佳实践是使用环境变量配合pdo扩展进行连接。通过`getenv()`或`$_env`读取配置,并使用预处理语句(prepared statements)防止sql注入,这样既实现了配置与代码分离,又保障了数据传输的安全性。
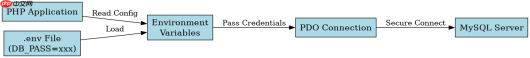
如何安全地加载数据库凭证
使用`.env`文件存储敏感信息,并在PHP启动时通过`vlucas/phpdotenv`库或原生`parse_ini_file()`加载到环境变量中。这种方式确保密码不会出现在版本控制系统中,且不同环境(开发、测试、生产)可以独立配置。
// .env 文件内容
DB_HOST=localhost
DB_NAME=my_database
DB_USER=admin
DB_PASS=secret_password

// PHP 加载示例
if (file_exists('.env')) {
    $lines = file('.env', FILE_IGNORE_NEW_LINES | FILE_SKIP_EMPTY_LINES);
    foreach ($lines as $line) {
        if (strpos($line, '=') !== false && strpos($line, '#') !== 0) {
            list($key, $value) = explode('=', $line, 2);
            $_ENV[trim($key)] = trim($value);
        }
    }
}
PDO连接的最佳配置参数
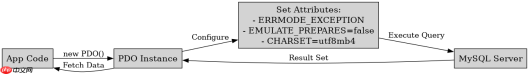
创建PDO实例时,必须显式设置`ATTR_ERRMODE`为异常模式,并关闭模拟预处理`EMULATE_PREPARES`。这能确保数据库驱动直接发送SQL结构给MySQL服务器,从而真正利用数据库层的预处理机制来防御注入攻击,同时让错误以异常形式抛出便于调试。

win可用的mysql指令skill
下载
安装、修复、更新或打包一个基于 Python 和 PyMySQL 实现的 Windows `mysql` 命令。适用于用户希望在 PowerShell/CMD 中输入 `mysql` 时重定向到 Python 实现、需要交互式输入 MySQL 连接信息、需要同步到当前用户本地 bin 目录,或需要将该能力封装成可公开复用的 Codex skill。
$dsn = 'mysql:host=' . $_ENV['DB_HOST'] . ';dbname=' . $_ENV['DB_NAME'] . ';charset=utf8mb4';
$options = [
    PDO::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION,
    PDO::ATTR_DEFAULT_FETCH_MODE => PDO::FETCH_ASSOC,
    PDO::ATTR_EMULATE_PREPARES => false,
];
try {
    $pdo = new PDO($dsn, $_ENV['DB_USER'], $_ENV['DB_PASS'], $options);
} catch (PDOException $e) {
    // 记录日志而非直接暴露错误
    error_log($e->getMessage());
    die('Database connection failed');
}
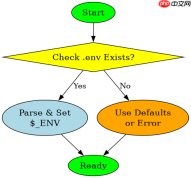
当环境变量缺失时程序如何处理
如果`.env`文件不存在或关键字段未定义,`$_ENV`数组将为空。此时尝试连接会抛出`PDOException`。在实际应用中,应在连接前检查关键变量是否存在,若缺失则返回明确的配置错误提示,而不是让程序崩溃或暴露堆栈信息。
,
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





