






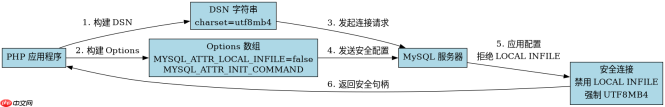
针对 cve-2025-14180 漏洞,php 开发者在建立 mysql 连接时必须显式设置 mysql_attr_init_command 为 set names utf8mb4 collate utf8mb4_unicode_ci,并禁用 load data local infile。这能防止攻击者利用未受保护的本地文件读取功能或字符集混淆来绕过安全限制。具体做法是在调用 new pdo() 时通过选项数组传入这些参数,确保连接初始化阶段就锁定安全配置。
PDO 构造函数中如何正确传递安全选项?
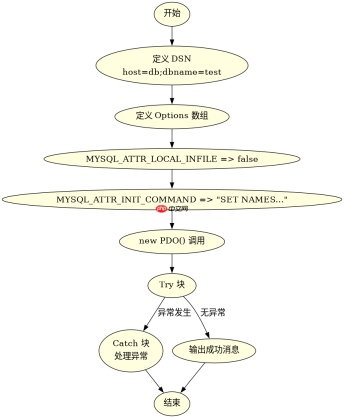
在 PHP 中使用 PDO 连接 MySQL 时,必须将安全相关的驱动选项作为第三个参数(options)传入构造函数。如果不传这个数组,PDO 会使用默认值,其中可能包含允许 LOAD DATA LOCAL INFILE 的行为,从而触发 CVE-2025-14180 所描述的风险。正确的做法是构建一个关联数组,明确指定 MYSQL_ATTR_INIT_COMMAND 和 MYSQL_ATTR_LOCAL_INFILE。
$dsn = 'mysql:host=127.0.0.1;dbname=test;charset=utf8mb4';
$options = [
    PDO::MYSQL_ATTR_INIT_COMMAND => "SET NAMES utf8mb4 COLLATE utf8mb4_unicode_ci",
    PDO::MYSQL_ATTR_LOCAL_INFILE => false,
    PDO::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION,
];
try {
    $pdo = new PDO($dsn, 'user', 'password', $options);
    echo "Connection established securely.";
} catch (PDOException $e) {
    echo "Connection failed: " . $e->getMessage();
}
上述代码中,MYSQL_ATTR_LOCAL_INFILE 被设置为 false,这会直接禁止客户端从本地文件系统加载数据到数据库中。同时,MYSQL_ATTR_INIT_COMMAND 确保每次连接建立时都执行字符集设置,避免中间人攻击或配置漂移导致的编码问题。运行此代码后,如果 MySQL 服务器不支持该命令或权限不足,会抛出异常;否则,连接将以安全模式建立。
mysqli 扩展如何实现相同的安全配置?
如果使用传统的 mysqli 扩展而非 PDO,安全配置的逻辑类似,但 API 调用方式不同。需要在创建连接对象后,立即调用 init_command 属性或通过 real_connect 的选项参数进行设置。对于 CVE-2025-14180,关键在于禁用本地文件导入功能,这在 mysqli 中通常通过设置 CLIENT_LOCAL_FILES 标志来实现。

安装、修复、更新或打包一个基于 Python 和 PyMySQL 实现的 Windows `mysql` 命令。适用于用户希望在 PowerShell/CMD 中输入 `mysql` 时重定向到 Python 实现、需要交互式输入 MySQL 连接信息、需要同步到当前用户本地 bin 目录,或需要将该能力封装成可公开复用的 Codex skill。

$link = mysqli_init();
// 禁用 LOCAL INFILE
mysqli_options($link, MYSQLI_OPT_LOCAL_INFILE, 0);
// 设置初始命令
mysqli_options($link, MYSQLI_INIT_COMMAND, "SET NAMES utf8mb4 COLLATE utf8mb4_unicode_ci");

$host = '127.0.0.1';
$user = 'user';
$pass = 'password';
$db = 'test';

if (!$link->real_connect($host, $user, $pass, $db)) {
    die("Connect Error: " . $link->connect_error);
}
echo "MySQLi connection secured.";
在这段代码中,mysqli_options 函数用于配置连接行为。第一个调用将 MYSQLI_OPT_LOCAL_INFILE 设为 0,等效于 PDO 中的 false。第二个调用设置了字符集初始化命令。real_connect 方法随后使用这些配置建立连接。与 PDO 相比,mysqli 需要更明确的选项设置步骤,因为默认连接可能不会自动应用这些安全约束。执行此脚本后,若连接成功,则说明本地文件导入已被禁用,且字符集已正确初始化。
如果省略 INIT_COMMAND 会导致什么具体后果?
如果在连接配置中省略了 MYSQL_ATTR_INIT_COMMAND 或 MYSQLI_INIT_COMMAND,PHP 应用程序将依赖 MySQL 服务器默认的字符集设置。这可能导致在处理多语言数据时出现乱码或注入漏洞,因为客户端和服务器之间的字符集协商可能不一致。此外,某些旧版 MySQL 驱动可能在未显式指定字符集时回退到 latin1,这使得基于 UTF-8 的注入攻击更容易成功。
为了验证这一点,可以修改之前的 PDO 示例,移除 MYSQL_ATTR_INIT_COMMAND 选项。运行代码后,检查数据库会话变量:SELECT @@character_set_connection, @@collation_connection;。如果结果不是 utf8mb4 和 utf8mb4_unicode_ci,则说明字符集未正确设置。这种不一致性可能被攻击者利用,通过构造特定编码的 payload 绕过应用层的过滤逻辑。因此,显式设置初始化命令不仅是最佳实践,更是防御 CVE-2025-14180 相关风险的关键措施。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





